



Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

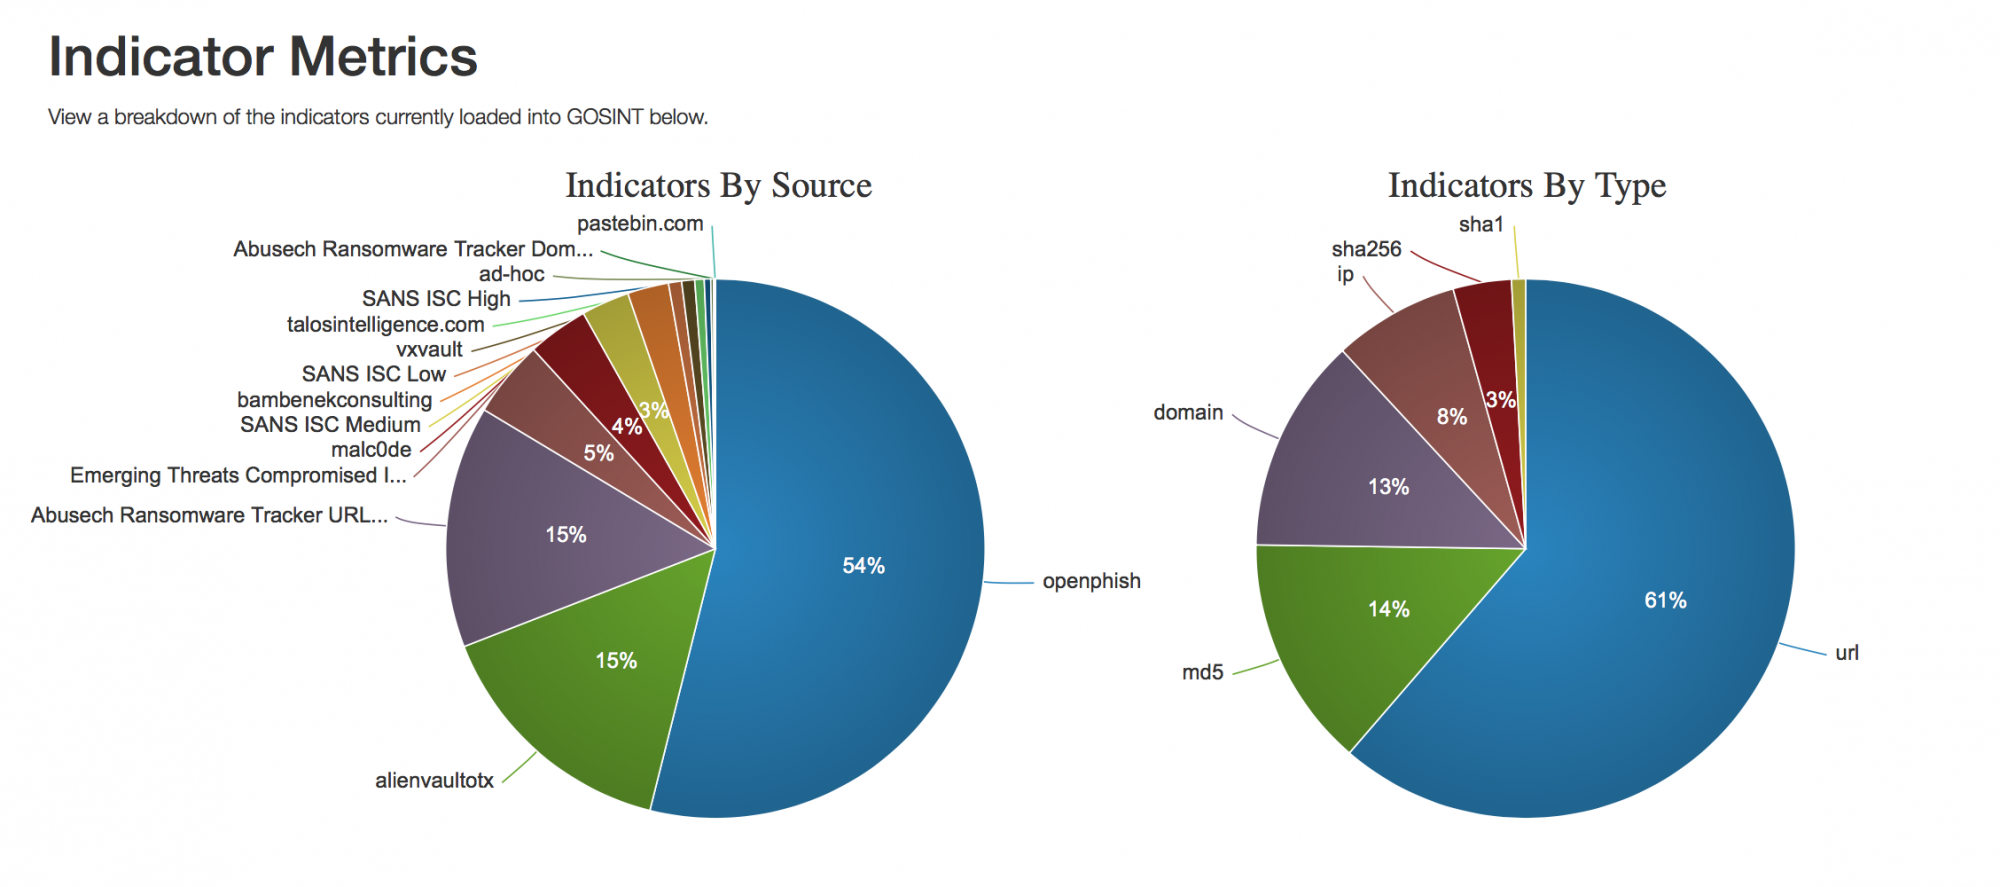
Компания Cisco объявила о том, что инструмент сбора и обработки данных с открытым исходным кодом GOSINT стал доступен для общественности. GOSINT позволяет специалисту по безопасности собирать и стандартизировать структурированную и неструктурированную информацию об угрозах.

В сети сейчас доступно много решений OSINT (разведка на основе открытых источников), но при этом нет простого способа сбора и фильтрации, с целью найти полезную информацию. GOSINT объединяет, проверяет и отфильтровывает показатели потребления другими инструментами, такими как CRIT, MISP.

GOSINT также может позволить аналитикам в области безопасности принимать решение о том, какие показатели отслеживать, а какие просто игнорировать. Принятие таких решений имеет решающее значение для управления любыми наборами угроз. Совместная работа аналитика и GOSINT значительно повышает качество эффективности обнаружения угроз.

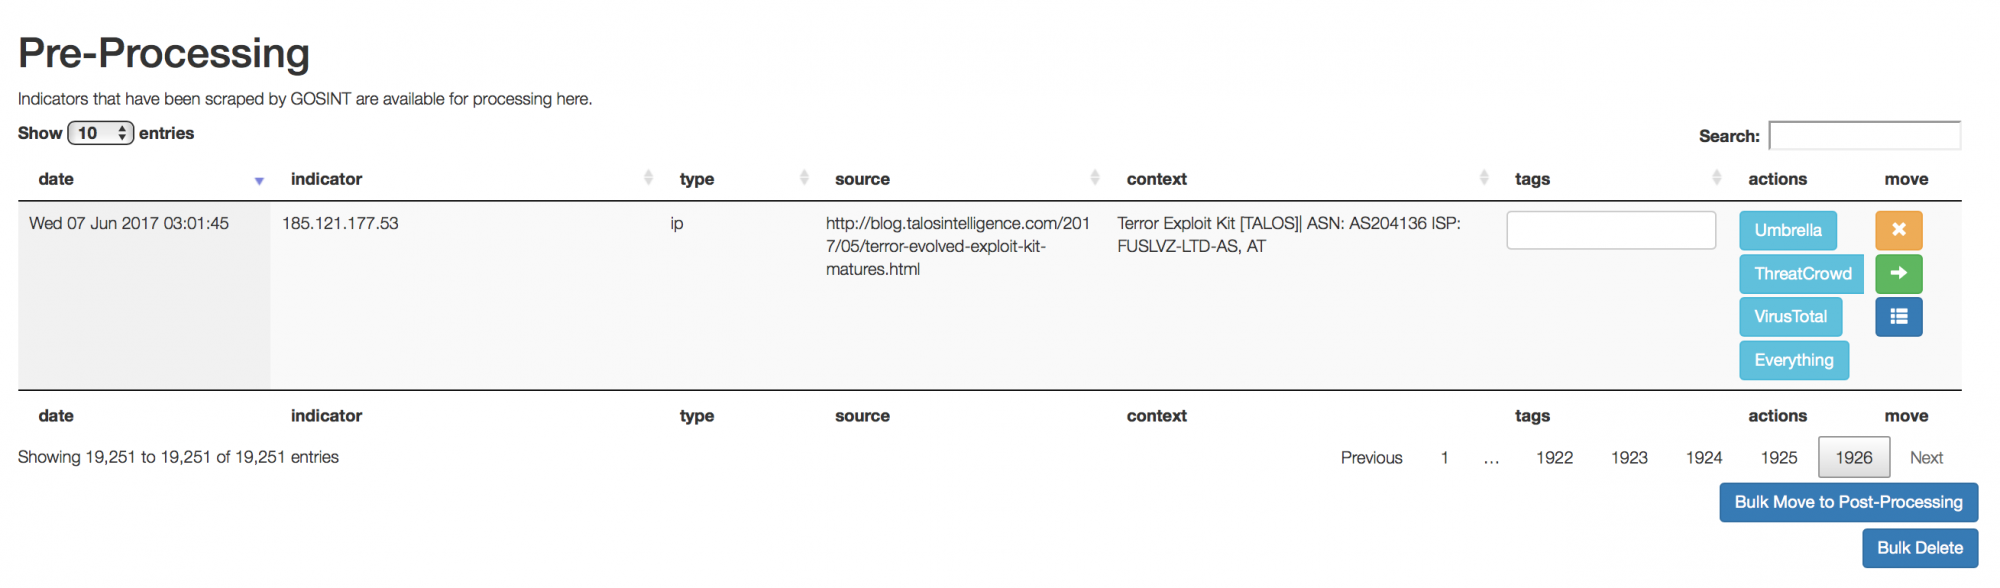
В настоящее время GOSINT может предпринимать несколько действий, чтобы обеспечить дополнительный контекст индикаторам на этапе предварительной обработки. Аналитик может запускать индикаторы, используя Cisco Umbrella, ThreatCrowd, VirusTotal и другие источники. Информация, возвращаемая этими службами, может помочь аналитику вынести вердикт по значению индикатора, а также пометить индикатор дополнительным контекстом, который может быть использован позже в процессе анализа.

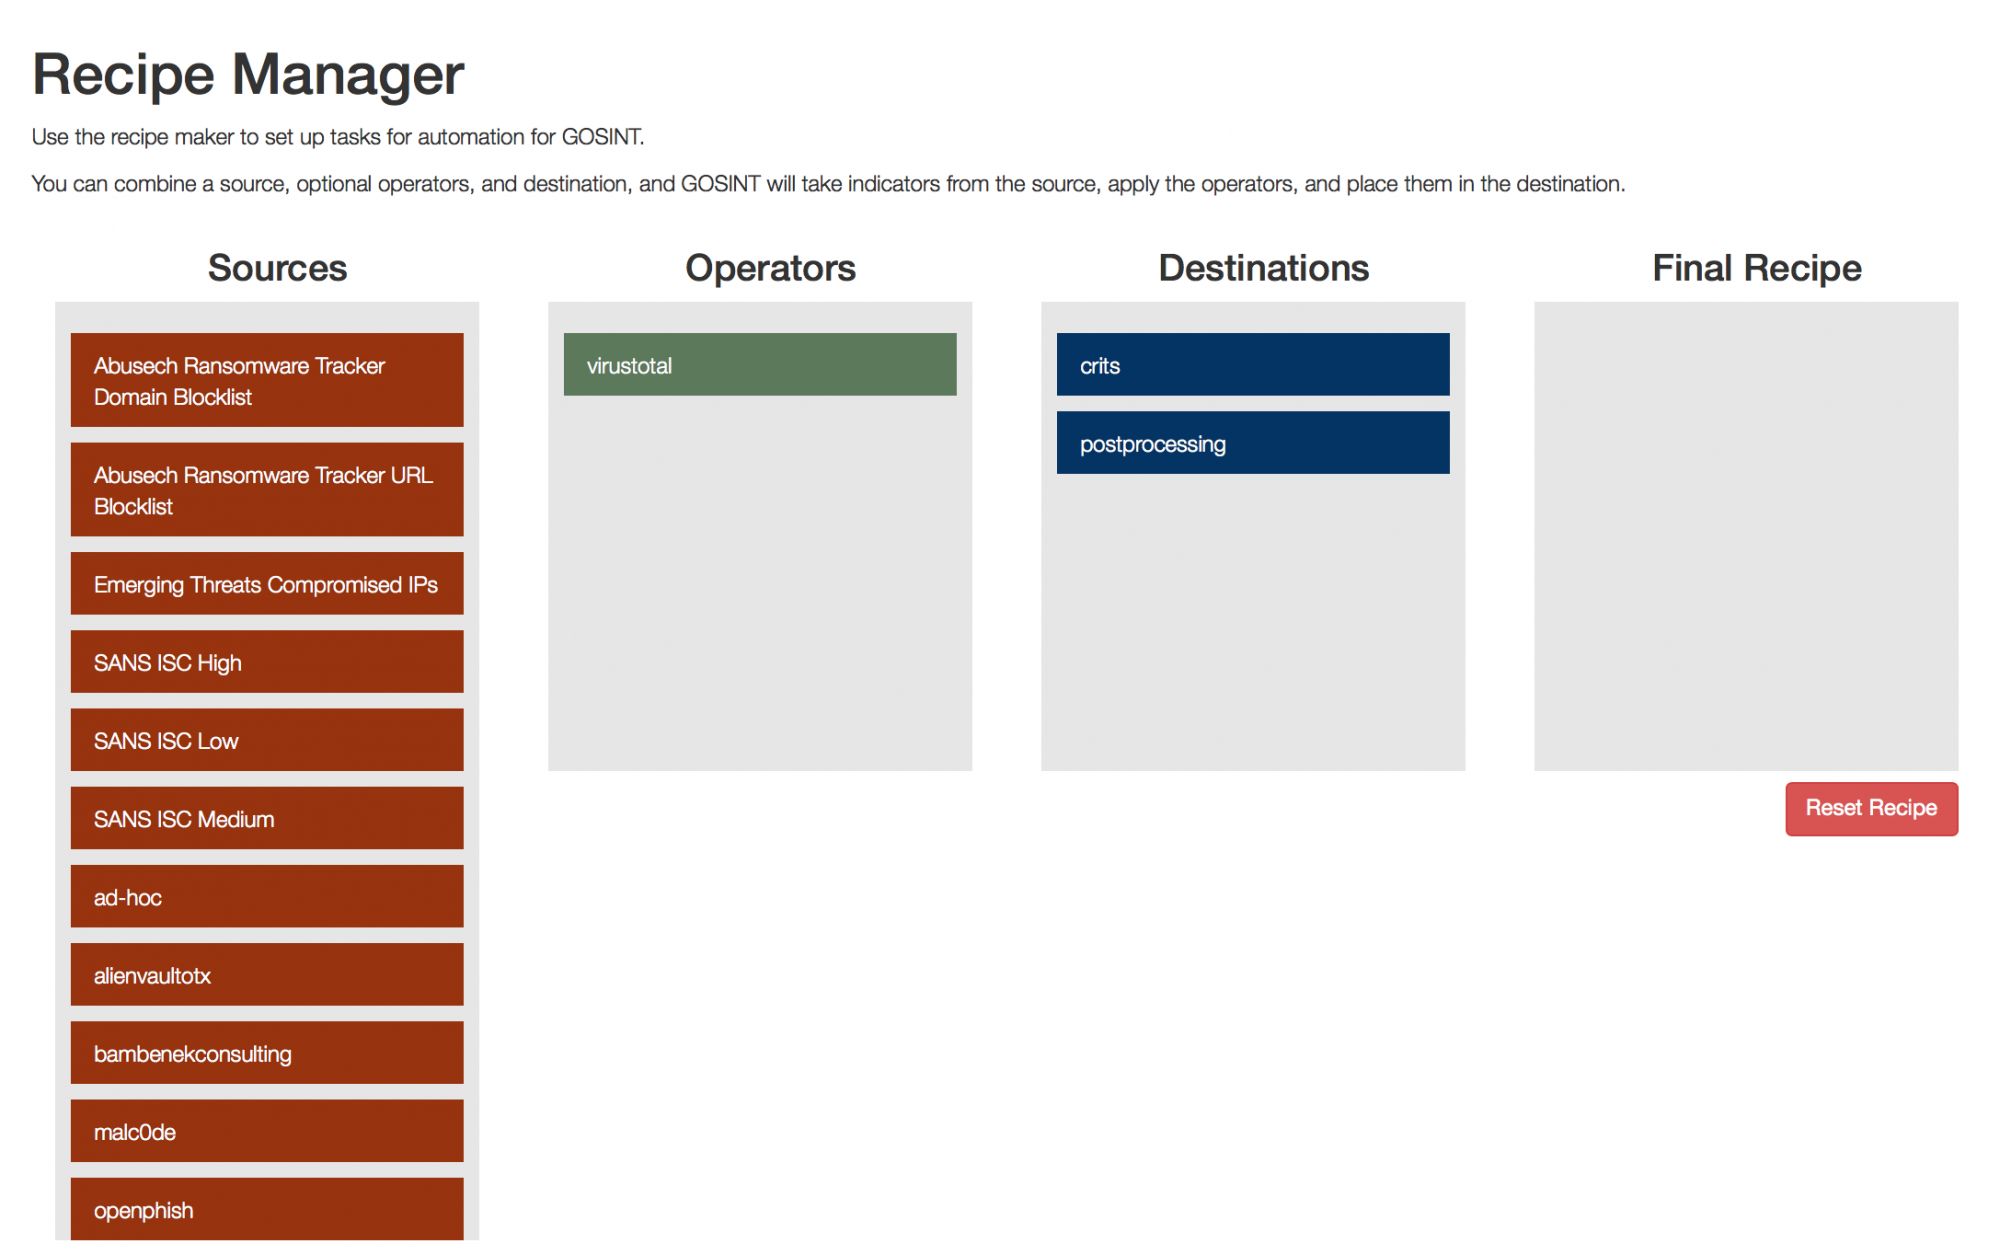
Существует также «Менеджер рецептов» («Recipe Manager»), позволяющий выполнять несколько операций с индикаторами угроз из разных источников. Скажем, например, вы хотите всегда сравнивать значения хэша sha256 любимого твиттер-фида с API VirusTotal, и если есть более трех детектов, можно добавить индикатор. Recipe Manager предлагает несколько настраиваемых параметров, позволяющих аналитикам ускорить обработку индикаторов.

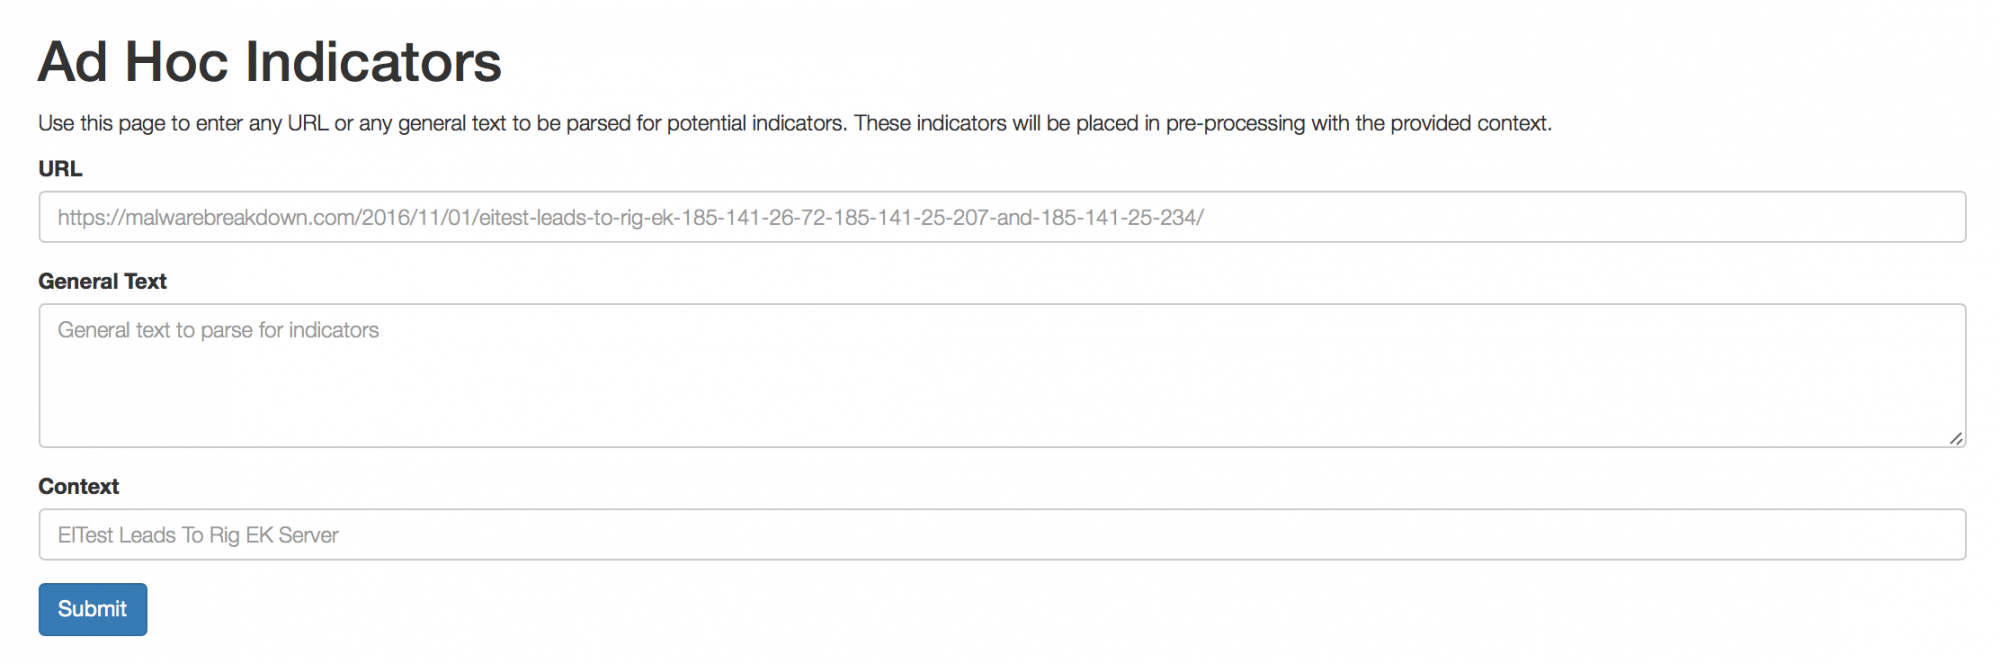
GOSINT также имеет еще одну полезную функцию, связанную с опцией «Ad Hoc Input». Она позволяет аналитику «скармливать» GOSINT URL-адрес и получать любые доступные индикаторы. Например, если аналитик читает блог, о конкретной вредоносной кампании или анализе вредоносных программ, GOSINT может сканировать блог в поиске индикаторов и импортировать их для обработки.

Подпишитесь на новости

ФНС тестирует скоринг для поиска скрытых доходов самозанятых

Удалить чек в «Моём налоге» — не значит удалить доход из поля зрения налоговой. ФНС России тестирует скоринговую модель, которая ищет признаки сокрытия выручки через неправомерное аннулирование чеков. Один из сигналов — систематические отмены.

Об этом рассказал начальник управления оперативного контроля ФНС Владимир Мальцев. По его словам, модель уже апробируют в регионах в опытном режиме.

Система учитывает несколько параметров. Кроме массовых отмен за определённый период, внимание может привлечь аннулирование чека партнёром самозанятого — например, цифровой платформой или банком. Полный набор признаков и их вес не раскрываются.

Теперь регулярно обнулять оформленную выручку и рассчитывать, что никто не заметит, становится менее перспективной стратегией.

По словам Мальцева, за девять месяцев 2026 года за неправомерное аннулирование чеков к ответственности привлекли около 3 тыс. самозанятых на общую сумму около 300 млн рублей.

Таким образом, привычный для банков подход к оценке риска добрался и до истории чеков. Для налоговой важна уже не только сумма поступлений, но и то, как пользователь обращается с оформленными операциями.

RSS: Новости на портале Anti-Malware.ru