



Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Центральное разведывательное управление США (ЦРУ) разработало инструмент, который отключает камеры видеонаблюдения и портит их записи, чтобы предотвратить попадание его агентов в поле зрения. Об этом свидетельствуют документы, опубликованные WikiLeaks.

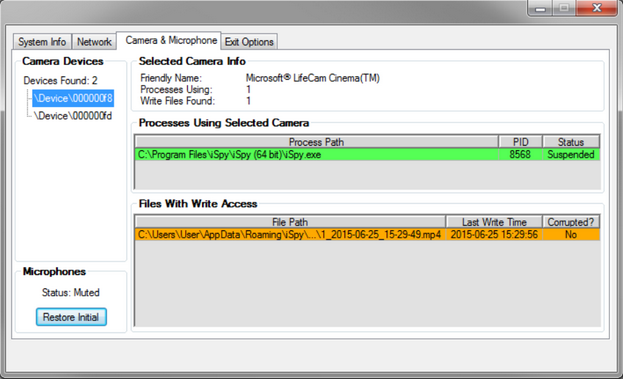
Инструмент, получивший название Dumbo, запускается непосредственно с флэш-накопителя USB оператором, который имеет физический доступ к целевому устройству. После запуска программа может отключать микрофоны, отключать сетевые адаптеры и приостанавливать процессы, связанные с устройствами записи видео.

Dumbo также информирует о том, где эти процессы видеозаписи хранят отснятый материал, чтобы эти файлы можно было повредить или удалить.

Исходя из руководства пользователя, которое опубликовала WikiLeaks, этот инструмент был разработан из-за потребности предотвратить компрометацию PAG (Physical Access Group). PAG – специальное подразделение ЦРУ, его роль заключается в том, чтобы получить физический доступ к компьютерам.

Dumbo разработан под систем Windows XP и выше, для корректной работы ему нужны привилегии SYSTEM.

«Dumbo идентифицирует установленные устройства, такие как веб-камеры и микрофоны, локальные или подключенные к беспроводной (Bluetooth, Wi-Fi) сети. Все процессы, связанные с обнаруженными устройствами также идентифицируются и могут быть остановлены оператором этого инструмента» - пишет WikiLeaks.

Разработчики Dumbo отметили, что домашние антивирусы (например, антивирус Касперского) могут блокировать некоторые функции этого инструмента и перед установкой рекомендуют отключать любые защитные программы.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru