



В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

McAfee устранила недостаток своего бесплатного онлайн-инструмента Security Scan Plus. Оказалось, что сканер извлекал информацию через HTTP, то есть в виде обычного текста.

Из-за этого недостатка существует потенциальный риск атаки «человек посередине», однако он присутствует не в самом процессе сканирования, а в отображении рекламных объявлений и элементах пользовательского интерфейса.

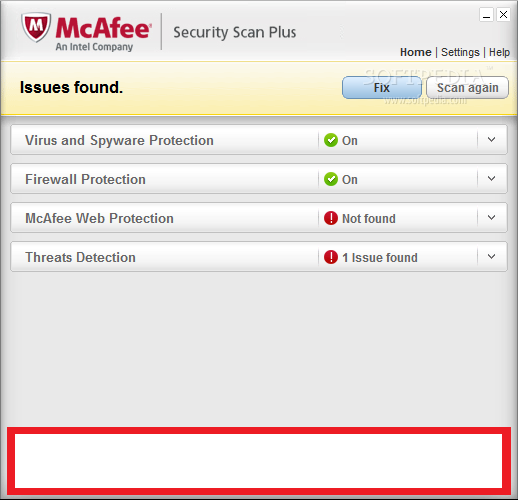
В сообщении SecuriTeam отмечается, что «инструмент извлекает информацию о рекламных объявлениях и пользовательском интерфейсе из разных доменов mcafee.com и отображает их пользователю, как правило, в главном окне приложения».

Поскольку эти элементы не используют HTTPS, они могут быть попросту изменены злоумышленником, который затем может использовать библиотеку, вызываемую для отображения содержимого HTML - MCBRWSR2.DLL.

Эта библиотека предоставляет API JavaScript LaunchApplication(), это означает, что злоумышленник может выполнять любую команду. Небезопасные элементы могут быть также перенесены на экран процесса онлайн-сканирования, таким образом, пользователь может ничего не заметить.

На изображении ниже красным цветом отмечен элемент экрана, который может подвергнуться атаке, что продемонстрировала SecuriTeam.

Если говорить о возможной атаке «человек посередине», довольно легко получится запустить команды с привилегиями зарегистрированного пользователя (который на домашнем компьютере, вероятно, является администратором).

Для осуществления полноценной атаки требуется всего лишь 38 строк кода. McAfee подтвердила эту проблему и в июле устранила ее.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru