



Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

В течение последних нескольких лет мошенничество в корпоративной переписке привело к тому, что пользователи потеряли около $1,45 млрд. за 2016 год. А теперь еще появилась и новая угроза – фишинг, связанный с темой ипотеки. Похоже на то, что она будет развиваться по аналогичной траектории.

В июне этого года Федеральная торговая комиссия предупредила пользователей о том, что мошенники иногда используют электронные письма с целью похищения их денежных средств и кражи конфиденциальной информации.

Обычно злоумышленники любыми способами пытаются заставить своих жертв перевести деньги на свой счет. Федеральная торговая комиссия в своем обращении к пользователям так описала приблизительную последовательность действий киберпреступников:

«Сначала хакеры добывают информацию о предстоящих сделках с недвижимостью. Затем они отправляют электронное письмо покупателю, представляясь специалистом по недвижимости или компанией. Далее идет переписка, в которой мошенники утверждают, что в договор были внесены правки, и теперь используется другой счет для отправки платежей. Как не трудно догадаться, этот самый другой счет принадлежит злоумышленникам».

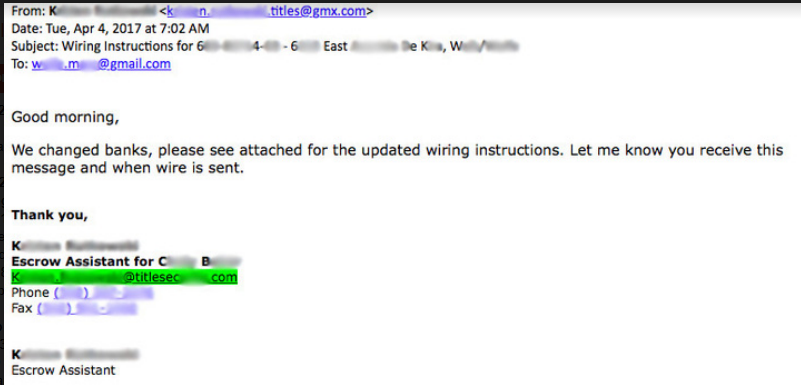
Barracuda Networks описала реальный пример атаки, который не достиг своей цели:

«В тот день, когда пользователи собирались переводить свои средства, они получили электронное письмо якобы от своей ипотечной компании, в котором говорилось, что условия предоставления ипотеки обновлены и находятся во вложении к письму».

Вложения – еще один вектор для атак. С их помощью можно заразить пользователя банковским трояном или вымогателем, в этом случае даже не придется прибегать к фишингу.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru