



Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

В течение последних нескольких лет мошенничество в корпоративной переписке привело к тому, что пользователи потеряли около $1,45 млрд. за 2016 год. А теперь еще появилась и новая угроза – фишинг, связанный с темой ипотеки. Похоже на то, что она будет развиваться по аналогичной траектории.

В июне этого года Федеральная торговая комиссия предупредила пользователей о том, что мошенники иногда используют электронные письма с целью похищения их денежных средств и кражи конфиденциальной информации.

Обычно злоумышленники любыми способами пытаются заставить своих жертв перевести деньги на свой счет. Федеральная торговая комиссия в своем обращении к пользователям так описала приблизительную последовательность действий киберпреступников:

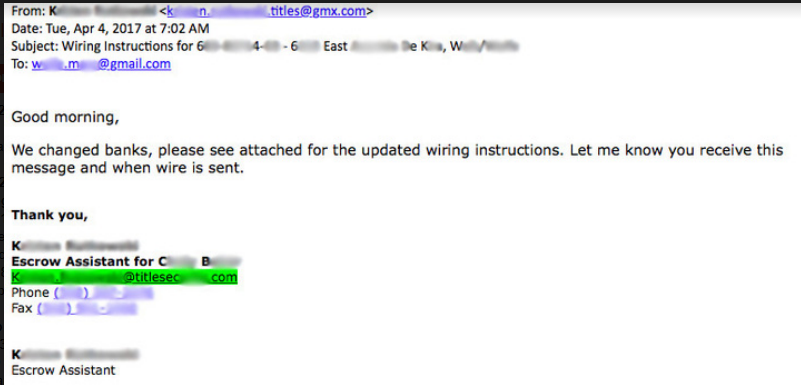
«Сначала хакеры добывают информацию о предстоящих сделках с недвижимостью. Затем они отправляют электронное письмо покупателю, представляясь специалистом по недвижимости или компанией. Далее идет переписка, в которой мошенники утверждают, что в договор были внесены правки, и теперь используется другой счет для отправки платежей. Как не трудно догадаться, этот самый другой счет принадлежит злоумышленникам».

Barracuda Networks описала реальный пример атаки, который не достиг своей цели:

«В тот день, когда пользователи собирались переводить свои средства, они получили электронное письмо якобы от своей ипотечной компании, в котором говорилось, что условия предоставления ипотеки обновлены и находятся во вложении к письму».

Вложения – еще один вектор для атак. С их помощью можно заразить пользователя банковским трояном или вымогателем, в этом случае даже не придется прибегать к фишингу.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru