



Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

В течение последних нескольких лет мошенничество в корпоративной переписке привело к тому, что пользователи потеряли около $1,45 млрд. за 2016 год. А теперь еще появилась и новая угроза – фишинг, связанный с темой ипотеки. Похоже на то, что она будет развиваться по аналогичной траектории.

В июне этого года Федеральная торговая комиссия предупредила пользователей о том, что мошенники иногда используют электронные письма с целью похищения их денежных средств и кражи конфиденциальной информации.

Обычно злоумышленники любыми способами пытаются заставить своих жертв перевести деньги на свой счет. Федеральная торговая комиссия в своем обращении к пользователям так описала приблизительную последовательность действий киберпреступников:

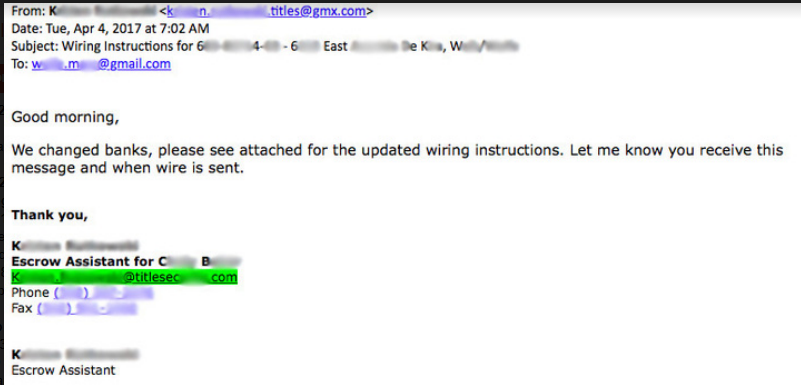
«Сначала хакеры добывают информацию о предстоящих сделках с недвижимостью. Затем они отправляют электронное письмо покупателю, представляясь специалистом по недвижимости или компанией. Далее идет переписка, в которой мошенники утверждают, что в договор были внесены правки, и теперь используется другой счет для отправки платежей. Как не трудно догадаться, этот самый другой счет принадлежит злоумышленникам».

Barracuda Networks описала реальный пример атаки, который не достиг своей цели:

«В тот день, когда пользователи собирались переводить свои средства, они получили электронное письмо якобы от своей ипотечной компании, в котором говорилось, что условия предоставления ипотеки обновлены и находятся во вложении к письму».

Вложения – еще один вектор для атак. С их помощью можно заразить пользователя банковским трояном или вымогателем, в этом случае даже не придется прибегать к фишингу.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru