



FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

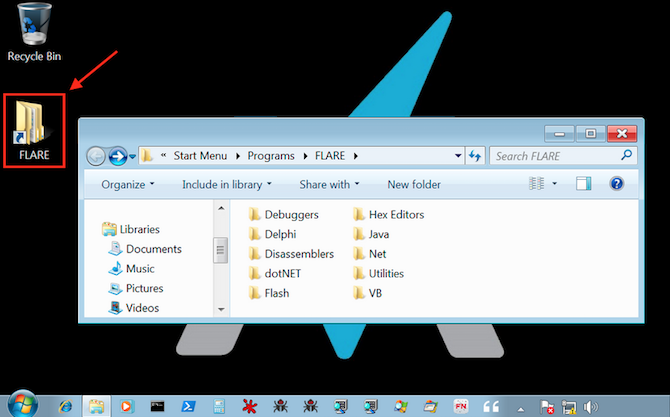
FireEye выпустила программное обеспечение, которое создает полностью настраиваемую виртуальную машину, содержащую все инструменты и настройки, необходимые для анализа вредоносных программ и других задач, связанных с кибербезопасностью.

Инструмент получил название FLARE VM, он представляет собой дистрибутив Windows, похожий на такие Linux-дистрибутивы, как Kali и REMnux. Его разработчиков является исследователь угроз в FireEye, Петер Качергинский (Peter Kacherginsky).

FLARE VM обеспечивает платформу, которая включает в себя полный набор средств безопасности, которые могут быть использованы для проведения анализа вредоносных программ, обратного инжиниринга, тестирования на проникновение и тому подобного.

Чтобы установить FLARE VM, пользователям потребуется виртуальная машина с Windows 7 или более новой версией операционной системы. Из виртуальной машины нужно будет посетить определенный URL-адрес в Internet Explorer и начать установку. Процесс занимает 30-40 минут, в зависимости от скорости соединения, и потребует несколько перезапусков системы.

По завершении установки пользователям рекомендуется сделать снимок виртуальной машины, чтобы сохранить ее чистое состояние. Также следует выставить сетевые настройки, чтобы не позволить анализируемым образцам вредоносных программ подключиться к локальной сети или интернету.

По словам FireEye, пользователи смогут легко настроить FLARE VM, поскольку она создана с использованием системы управления пакетами Chocolatey. Следовательно, можно будет выбирать инструменты как из репозитория Chocolatey, так и из репозитория FLARE FireEye, который постоянно дополняется.

Также довольно легко проходит процесс обновления инструментов, включенных в FLARE VM. Запуск команды «cup all» обновит все установленные пакеты.

FireEye предоставила инструкцию по использованию и выложила исходный код на GitHub. Сообщение в блоге, опубликованное компанией, также показывает пример того, как FLARE VM можно использовать для анализа образца вредоносной программы.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru