



Fortinet запускает международную службу сбора данных об угрозах

Fortinet запускает международную службу сбора данных об угрозах

Fortinet запускает международную службу сбора данных об угрозах

Компания Fortinet объявила о запуске новой службы сбора данных об угрозах, которая повышает осведомленность руководителей в сфере информационной безопасности и предоставляет сведения о последних тенденциях развития киберугроз и рисков для организаций.

Благодаря службе сбора данных об угрозах FortiGuard Threat Intelligence Service (TIS) руководители по информационной безопасности могут успешно противостоять злоумышленникам на международном уровне и принимать упреждающие меры защиты корпоративных сетей от постоянно появляющихся угроз. 

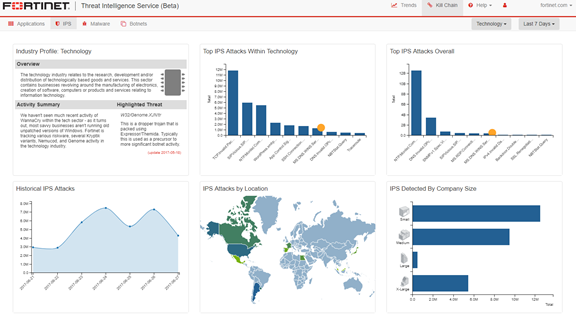
  • FortiGuard TIS — это облачная платформа сбора данных об угрозах, которая предоставляет показатели распространения угроз и сведения о тенденциях их развития, благодаря чему руководители по информационной безопасности получают представление о состоянии всех направлений угроз на международном уровне.
  • Платформа FortiGuard TIS использует данные последних исследований отдела Fortinet FortiGuard Labs. Отдел FortiGuard Labs состоит более чем из 200 квалифицированных исследователей, которые занимаются анализом данных, собранных с помощью более чем трех миллионов датчиков по всему миру.

Доступные данные об угрозах международного и отраслевого уровня для руководителей по информационной безопасности.

Недавний опрос Forrester, в котором приняли участие 342 руководителя в сфере безопасности, показал, что основной проблемой руководителей по информационной безопасности является противодействие «постоянно изменяющимся киберугрозам». В отчете указано на необходимость сбора качественных данных об угрозах, при помощи которых руководители по информационной безопасности могут получить представление о методах злоумышленников и индикаторах компрометации. Отметим, что 78% руководителей после внедрения платформ сбора данных об угрозах не сталкивались с нарушениями безопасности. Можно сделать вывод, что руководители, которые надлежащим образом используют данные об угрозах в соответствии с основанными на технологиях стратегиями безопасности, способны обеспечить защиту корпоративных сетей на более высоком уровне.


Платформа FortiGuard TIS разработана специально для сбора данных об угрозах, с помощью которых руководители по информационной безопасности могут учитывать последние тенденции развития угроз, информировать высшее руководство о рисках в сфере информационной безопасности и эффективно управлять операциями безопасности в целях максимального задействования ресурсов и оперативного принятия упреждающих мер защиты. 

  • Платформа упорядочивает действующие на международном уровне угрозы по степени серьезности, благодаря чему руководители по информационной безопасности могут определить, какие киберугрозы распространяются быстрее всего. Руководители в сфере безопасности могут распространить эти представленные в доступной форме данные среди персонала организации или сформулировать задачи для сотрудников отдела безопасности.    
  • Функция составления отчетов о цепочках внедрения киберугроз предоставляет дополнительные сведения об угрозах, получивших наибольшее распространение в конкретной отрасли. Руководители в сфере безопасности получают доступ к сведениям о наиболее активных угрозах, подписях, предназначенных для предотвращения вторжений, вредоносном ПО и ботнетах в представлении по отраслям и могут сравнить тенденции развития угроз как в общем масштабе, так и в пределах нужной отрасли в зависимости от размера компании и ее географического положения. 
  • Руководители по информационной безопасности могут выбрать более детализированное представление данных о конкретной угрозе, чтобы выявить закономерности ее активности, а также рассмотреть показатели распространенности и серьезности. Благодаря интеграции со справочником FortiGuard Encyclopedia наша платформа предоставляет подробные описания угроз, содержащие сведения об их происхождении, поведении и мерах устранения.
  • Данные об отдельных уязвимостях приложений и вредоносном ПО также содержатся в составляемых исследователями угроз FortiGuard Labs дополнительных примечаниях, которые можно использовать для своевременного устранения новых и специфических угроз. Кроме того, расширенные комментарии периодически публикуются в блогах Fortinet, ежеквартальных отчетах об исследовании угроз FortiGuard и еженедельных сводках данных об угрозах FortiGuard.
Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru