



Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Компания Microsoft обратилась к исследователям с просьбой искать ошкибки и уязвимости в последней версии Windows 10 Insider Preview. Таким образом, за бреши, приводящие к удаленному выполнению кода, экспертам выплатят до 15 000 долларов США, за уязвимости повышения привилегий до 10 000 долларов, за дыры, приводящие к раскрытию информации и DoS до 5000 долларов.

Также следует учесть, что наличие концепта или кода, подтверждающего существование той или иной уязвимости, будет плюсом, и приведет к увеличению вознаграждения.

Уязвимости в Windows Journal, Windows Store, Windows Apps, Flash, прошивке, сторонних драйверах или стороннем программном обеспечении не попадают под действия программы.

«Зато вознаграждения можно получить за обнаружение недостатков во всех функциях Windows Insider Preview. Например, в Hyper-V, Windows Defender и Microsoft Edge» - отметили в MSRC.

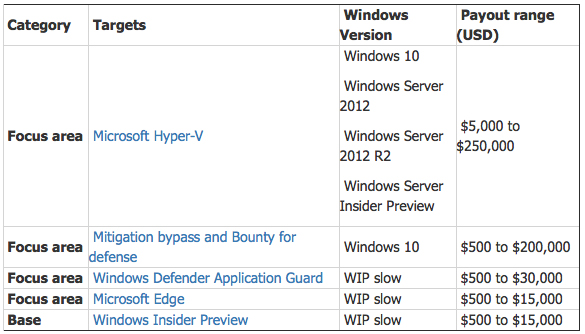
Компания предоставила основные детали каждой из своих программ по выплате вознаграждений за найденные уязвимости, с которыми можно ознакомиться ниже:

Microsoft уточнила, что качественный отчет и проверенный код экслойта для уязвимости удаленного выполнения кода в Microsoft Hyper-V может принести своему автору до полумиллиона долларов.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru