



В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

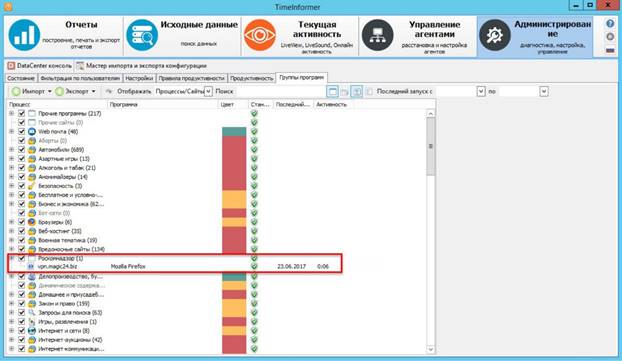
«СёрчИнформ» расширила функциональность системы учета рабочего времени TimeInformer – теперь программа категоризирует сайты из «черного списка» Роскомнадзора и предоставляет администратору отчет о попытках посещения ресурсов из перечня и о времени, проведенном на них в течение рабочего дня.

Решение предназначено для того, чтобы контролировать посещение веб-страниц с нежелательным контентом и автоматизировать аудит действий сотрудников из «групп риска».

В соответствии с поправками к закону «Об информации, информационных технологиях и о защите информации», принятыми пять лет назад, Роскомнадзор ведет единый реестр сайтов, которые содержат информацию, запрещенную к распространению в Российской Федерации. Основанием для включения в реестр служит в том числе информация об изготовлении или получении наркотиков, онлайн-казино, экстремистские материалы. Посещение подобных ресурсов в рабочее время может свидетельствовать о действиях сотрудников, которые противоречат интересам работодателя и угрожают благополучию компании.

Теперь TimeInformer позволяет работодателю отследить посещение заблокированных ресурсов с рабочих ПК. Система фиксирует как попытки посещения (если сотрудник ввел запрос или адрес, но не получил доступ из-за блокировки), так и время, проведенное на сайте (если сотрудник сумел обойти блокировку с помощью прокси-сервера или анонимайзера). Программа контроля автоматически распределит ресурс в группу «Роскомнадзор» и оповестит администратора.


«Мы получали обращения от клиентов, которые хотели видеть такой функционал в системе, – комментирует руководитель отдела по работе с партнерами TimeInformer Дмитрий Изосимов. – Задача актуальна для многих организаций, поэтому мы поставили доработку в приоритет и выпустили новую версию максимально быстро».

Перечень заблокированных ресурсов в TimeInformer обновляется по мере обновления реестра Роскомнадзора.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru