



В TrustZone обнаружены уязвимости

В TrustZone обнаружены уязвимости

В TrustZone обнаружены уязвимости

Исследователи безопасности из группы Zero, опубликовали результаты поиска уязвимостей в технологии ARM TrustZone, позволяющей создавать аппаратно изолированные защищённые окружения, в которых выполняется отдельная специализированная операционная система.

Основным предназначением TrustZone является обеспечение изолированного выполнения обработчиков ключей шифрования, биометрической аутентификации, платёжных данных и другой конфиденциальной информации.

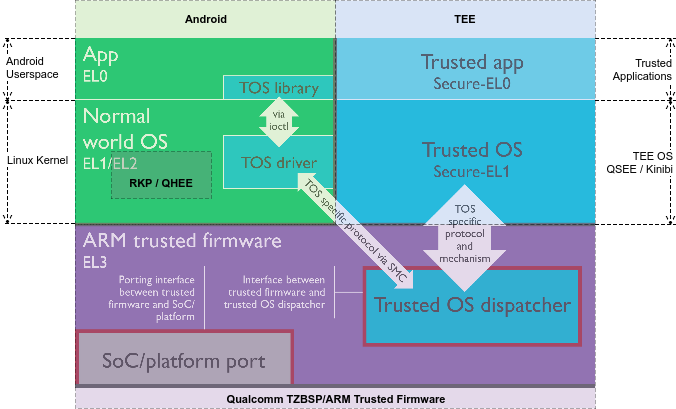
В исследовании рассмотрены реализации двух TEE-окружений (Trusted Execution Environment) - Qualcomm QSEE и Trustonic Kinibi, применяемых в Android-смартфонах и базирующихся на расширениях ARM TrustZone. Обе системы предоставляют урезанные проприетарные операционные системы, работающие на отдельном виртуальном процессоре и позволяющие выполнять специализированные защищённые обработчики (TA, Trusted Applications"). Защищённые обработчики не могут напрямую взаимодействовать с основной операционной системой Android, их вызов и передача данных осуществляется косвенно, через интерфейс диспетчеризации, работу которого обеспечивает устанавливаемые в основной системе библиотеки, процессы-демоны и модули ядра, пишет opennet.ru.


Исследование показало недостаточный уровень безопасности рассмотренных решений, в которых было выявлено несколько уязвимостей, а также одна кардинальная архитектурная недоработка (возможность отката на старую уязвимую версию обработчиков в защищённом окружении), которую невозможно устранить без изменений на аппаратном уровне или снижения стабильности работы устройства. Выполняемые внутри защищённых окружений операционные системы в полной мере не реализуют современные методы блокирования атак (например, защиту от переполнения стека), что позволяет использовать выявленные уязвимости для совершения реальных атак. Проблемы проявляются во всех устройствах на чипах Qualcomm и устройствах на чипах Trustonic Kinibi версии до 400 (т.е. все устройства на базе Samsung Exynos, кроме Galaxy S8 и S8 Plus).

Для получения контроля над компонентами защищённого окружения достаточно найти уязвимость в выполняемых в данном окружении обработчиках, которые написаны без использования языков, обеспечивающих безопасные методы работы с памятью, и содержат типовые ошибки, свойственные коду на языке Си. Например, продемонстрированы методы эксплуатации, которые манипулируют переполнением стека в запускаемом внутри защищённого окружения обработчике одноразовых паролей (OTP). Эксплуатация производится через передачу слишком больших значений токенов, не вмещающихся в буфер, созданный на основании передаваемого в составе команды аргумента с размером токена.

Таким образом атака на компоненты защищённой ОС напоминает эксплуатацию уязвимостей в ядре ОС, осуществляемую через манипуляцию с системными вызовами. Но в случае защищённого окружения проблема усложняется тем, что многими производителями смартфонов не предусмотрено средств для отзыва защищённых обработчиков и выявленную уязвимость становится не так просто исправить - появляется возможность применять старые уязвимые обработчики для получения контроля за защищённым окружением, т.е. выявленную уязвимость можно использовать неопределённое время. Во многих случаях обработчики связаны с выполнением привилегированных операций в системе, что при успешной атаке позволяет не только получить доступ к данным, связанным с обработчиком, но и получить контроль над всем устройством.

Apple может разрешить заменить Siri на Claude или ChatGPT в iOS 27

В коде iOS 27 и macOS 27 обнаружили возможность выбора стороннего ИИ-ассистента вместо Siri AI. В демонстрации разработчик PDFU назначил основным помощником Claude. Обнаруженный механизм позволяет указать предпочтительного ИИ-ассистента в системных настройках.

Теоретически его место смогут занять Claude, ChatGPT и другие совместимые сервисы. Пользователю не придётся отдельно открывать приложение чат-бота: выбранная модель сможет работать как системный помощник.

Пока функция существует только внутри кода и активировать её обычным способом нельзя. Apple её не анонсировала, список поддерживаемых сервисов не раскрыла и вообще не обещала, что настройка доберётся до публичного релиза.

Появление такой возможности выглядело бы заметным разворотом для Apple, которая традиционно объясняет ограничения сторонних приложений заботой о безопасности и конфиденциальности.

Однако компания уже интегрирует внешние модели в собственную ИИ-систему, а код iOS 27 указывает на следующий шаг: пользователь сможет выбирать не запасного консультанта, а основного собеседника.

 

Впрочем, свобода выбора может оказаться географически дозированной. По предположению 9to5Mac, настройку способны включить только в Евросоюзе, где Apple уже пришлось открыть iOS для альтернативных магазинов приложений, браузерных движков и платёжных сервисов.

Если функция всё же выйдет глобально, пользователи получат выбор между экосистемой Apple и более привычными ИИ-моделями. А Siri — редкую для системного приложения мотивацию становиться лучше.

RSS: Новости на портале Anti-Malware.ru