



Мошенники атакуют пользователей Apple

Мошенники атакуют пользователей Apple

Мошенники атакуют пользователей Apple

ESET предупреждают пользователей Apple о новой афере. Мошенники собирают данные банковских карт и другую личную информацию, рассылая письма о несуществующей покупке в iTunes Store.

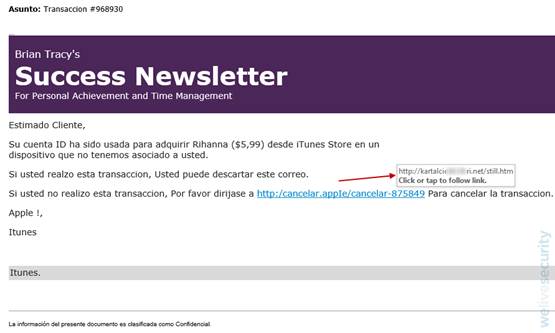
Потенциальная жертва получает от лица онлайн-магазина письмо – в нем сообщается, что Apple ID использовался на неизвестном устройстве для покупки альбома Рианны. Пользователю предлагают игнорировать сообщение, подтвердив тем самым покупку, или отменить транзакцию, перейдя по ссылке.


Если пользователь не обратит внимание на грамматические ошибки в письме и тот факт, что адрес отправителя не имеет отношения к Apple, он может поверить мошенникам и перейти на фишинговый сайт.

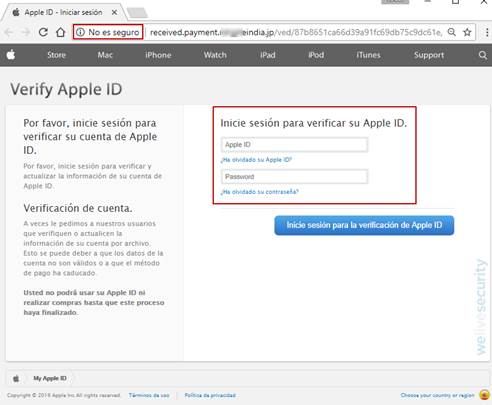
На фишинговом сайте пользователю предлагается ввести Apple ID и пароль, далее – заполнить анкету «для подтверждения личности». Мошенники запрашивают исчерпывающие данные: имя, фамилию, почтовый адрес, телефон, дату рождения и, конечно, данные банковских карт. «Принимаются» карты всех распространенных платежных систем, включая Visa, MasterCard, American Express и др.


После ввода данных на странице появится сообщение о том, что учетная запись успешно прошла проверку. Пользователь будет перенаправлен на главную страницу настоящего iTunes Store, а его персональные данные окажутся у злоумышленников. 

ESET рекомендует игнорировать спам-рассылки и использовать комплексные антивирусные продукты с функциями антиспама и антифишинга. 

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru