



Мошенники атакуют пользователей Apple

Мошенники атакуют пользователей Apple

Мошенники атакуют пользователей Apple

ESET предупреждают пользователей Apple о новой афере. Мошенники собирают данные банковских карт и другую личную информацию, рассылая письма о несуществующей покупке в iTunes Store.

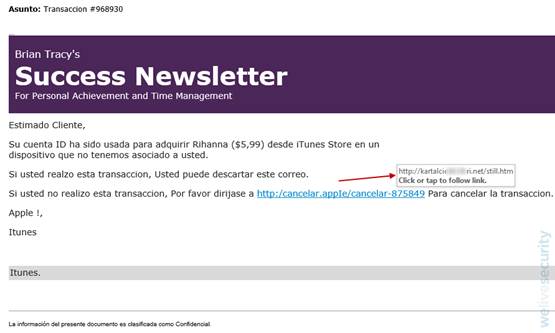
Потенциальная жертва получает от лица онлайн-магазина письмо – в нем сообщается, что Apple ID использовался на неизвестном устройстве для покупки альбома Рианны. Пользователю предлагают игнорировать сообщение, подтвердив тем самым покупку, или отменить транзакцию, перейдя по ссылке.


Если пользователь не обратит внимание на грамматические ошибки в письме и тот факт, что адрес отправителя не имеет отношения к Apple, он может поверить мошенникам и перейти на фишинговый сайт.

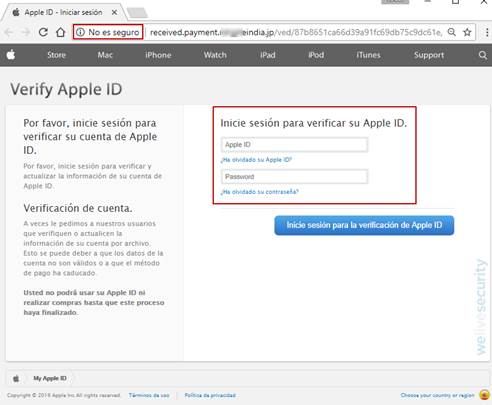
На фишинговом сайте пользователю предлагается ввести Apple ID и пароль, далее – заполнить анкету «для подтверждения личности». Мошенники запрашивают исчерпывающие данные: имя, фамилию, почтовый адрес, телефон, дату рождения и, конечно, данные банковских карт. «Принимаются» карты всех распространенных платежных систем, включая Visa, MasterCard, American Express и др.


После ввода данных на странице появится сообщение о том, что учетная запись успешно прошла проверку. Пользователь будет перенаправлен на главную страницу настоящего iTunes Store, а его персональные данные окажутся у злоумышленников. 

ESET рекомендует игнорировать спам-рассылки и использовать комплексные антивирусные продукты с функциями антиспама и антифишинга. 

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru