



Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Представители социальной платформы по управлению криптоактивами, CoinDash, разослали своим инвесторам срочное предупреждение о том, что их сайт был скомпрометирован. Злоумышленники разместили на главной странице портала фейковый адрес для отправки криптовалюты эфир (Ethereum, эфириум). К этому моменту инвесторы успели перечислить на счет около 7,5 млн долларов.

«Это экстренное сообщение было отправлено вам, чтобы предостеречь вас от отправки денег на несанкционированный ETH-адрес. Похоже на то, что наша страница Token Sale была взломана, а адрес для отправки средств изменен. Пожалуйста, прекратите отправку средств на любой из адресов, пока мы не уведомим вас об урегулировании ситуации. В настоящее время мы изучаем ситуацию и вскоре отправим дальнейшие инструкции» - гласит предупреждение CoinDash.

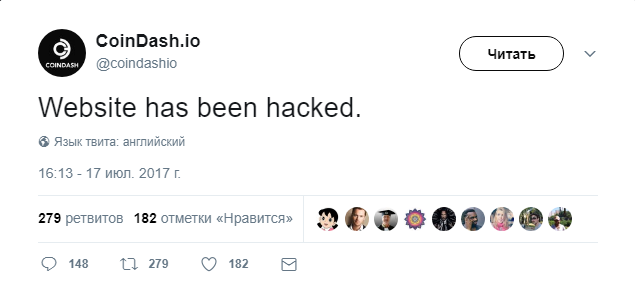
Также был опубликован твит с официального аккаунта  CoinDash, подтверждающий наличие проблемы.

Кампания CoinDash Token Sale была запущена сегодня, 17 июля 2017 года, она должна была продлиться 28 дней или до тех пор, пока средства не достигнут планки в 12 миллионов долларов.

Coindash призвана помочь криптовалютным инвесторам управлять и анализировать свои портфолио, делиться информацией о рынке и демонстрировать достижения.

Текущие партнеры Coindash включают CryptoCompare, Smith & Crown, RSK Labs, WINGS, ethere.camp, Antshares и HyperChain Capital.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru