



Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

По словам экспертов, злоумышленники используют автоматическое сканирование, чтобы атаковать свежеустановленные веб-сайты WordPress. Такой вид атаки получил имя WPSetup, он опирается на администраторов, которые не могут правильно настроить свой сервер.

Хакеры ежедневно запускают тысячи сканирований, ища URL /wp-admin/setup-config.php, этот файл используется новыми инсталляциями движка WordPress для настройки.

Злоумышленники стремятся найти новые сайты WordPress, которые еще не настроены администраторами.

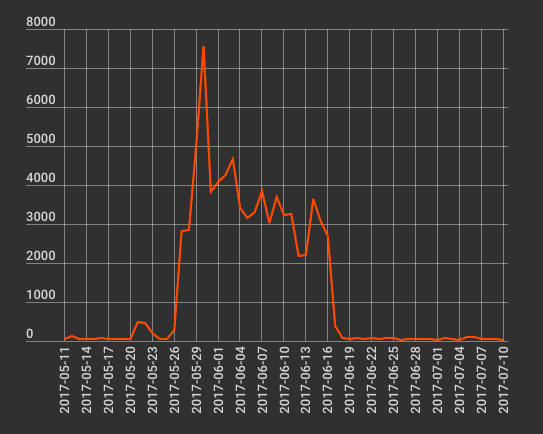
«В период с конца мая и до середины июня мы наблюдали новый тип атак, нацеленный на свежие инсталляции WordPress. Атакующие ищут URL /wp-admin/setup-config.php, наличие которого говорит о том, что пользователь установил WordPress на свой сервер, но еще не настроил его. На этом этапе для злоумышленника очень просто захватить не только атакуемый сайт, но и учетную запись хостинга» - говорят эксперты, создатели плагина WordFence.

Пик зловредной активности пришелся на 30 мая - эксперты наблюдали примерно 7500 сканирований в этот день.

Как уже было сказано раннее, атака WPSetup может позволить злоумышленнику получить контроль над учетной записью хостинга. Как только злоумышленник получит доступ администратора к веб-сайту WordPress, он сможет выполнять PHP-код через редактор темы или плагина. Таким образом, хакер может установить шелл (shell) в каталог для доступа к любым файлам или веб-сайтам, а также их баз данных.

«Если у злоумышленника есть возможность выполнить код на вашем сайте, для него открывается целый спектр вредоносных действий. Одним из наиболее распространенных сценариев является установка вредоносного шелла в каталог вашей учетной записи. В этот момент хакер может получить доступ ко всем файлам и веб-сайтам, принадлежащим этой учетной записи» - объясняют исследователи.

Чтобы избежать доступа злоумышленников, эксперты WordFence рекомендуют пользователям создавать в каталоге своей установки специальный файл .htaccess со следующим содержимым:

order deny,allow

deny from all

allow from <your ip>

«<your ip>» нужно заменить вашим P-адресом. Это правило гарантирует, что только вы можете получить доступ к своему сайту во время установки WordPress. После ее завершения не забудьте удалить правило .htaccess и открыть пользователям доступ к вашему сайту.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru