



Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

По словам экспертов, злоумышленники используют автоматическое сканирование, чтобы атаковать свежеустановленные веб-сайты WordPress. Такой вид атаки получил имя WPSetup, он опирается на администраторов, которые не могут правильно настроить свой сервер.

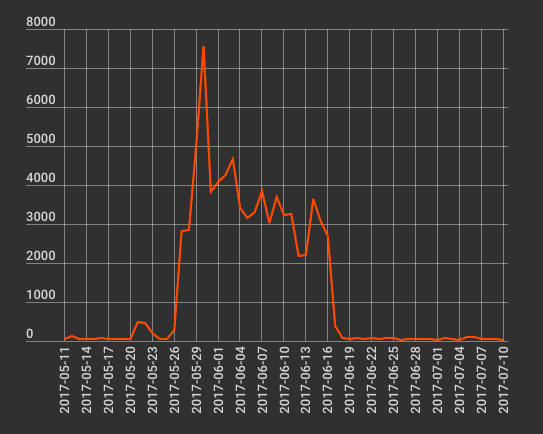
Хакеры ежедневно запускают тысячи сканирований, ища URL /wp-admin/setup-config.php, этот файл используется новыми инсталляциями движка WordPress для настройки.

Злоумышленники стремятся найти новые сайты WordPress, которые еще не настроены администраторами.

«В период с конца мая и до середины июня мы наблюдали новый тип атак, нацеленный на свежие инсталляции WordPress. Атакующие ищут URL /wp-admin/setup-config.php, наличие которого говорит о том, что пользователь установил WordPress на свой сервер, но еще не настроил его. На этом этапе для злоумышленника очень просто захватить не только атакуемый сайт, но и учетную запись хостинга» - говорят эксперты, создатели плагина WordFence.

Пик зловредной активности пришелся на 30 мая - эксперты наблюдали примерно 7500 сканирований в этот день.

Как уже было сказано раннее, атака WPSetup может позволить злоумышленнику получить контроль над учетной записью хостинга. Как только злоумышленник получит доступ администратора к веб-сайту WordPress, он сможет выполнять PHP-код через редактор темы или плагина. Таким образом, хакер может установить шелл (shell) в каталог для доступа к любым файлам или веб-сайтам, а также их баз данных.

«Если у злоумышленника есть возможность выполнить код на вашем сайте, для него открывается целый спектр вредоносных действий. Одним из наиболее распространенных сценариев является установка вредоносного шелла в каталог вашей учетной записи. В этот момент хакер может получить доступ ко всем файлам и веб-сайтам, принадлежащим этой учетной записи» - объясняют исследователи.

Чтобы избежать доступа злоумышленников, эксперты WordFence рекомендуют пользователям создавать в каталоге своей установки специальный файл .htaccess со следующим содержимым:

order deny,allow

deny from all

allow from <your ip>

«<your ip>» нужно заменить вашим P-адресом. Это правило гарантирует, что только вы можете получить доступ к своему сайту во время установки WordPress. После ее завершения не забудьте удалить правило .htaccess и открыть пользователям доступ к вашему сайту.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru