



Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

По словам экспертов, злоумышленники используют автоматическое сканирование, чтобы атаковать свежеустановленные веб-сайты WordPress. Такой вид атаки получил имя WPSetup, он опирается на администраторов, которые не могут правильно настроить свой сервер.

Хакеры ежедневно запускают тысячи сканирований, ища URL /wp-admin/setup-config.php, этот файл используется новыми инсталляциями движка WordPress для настройки.

Злоумышленники стремятся найти новые сайты WordPress, которые еще не настроены администраторами.

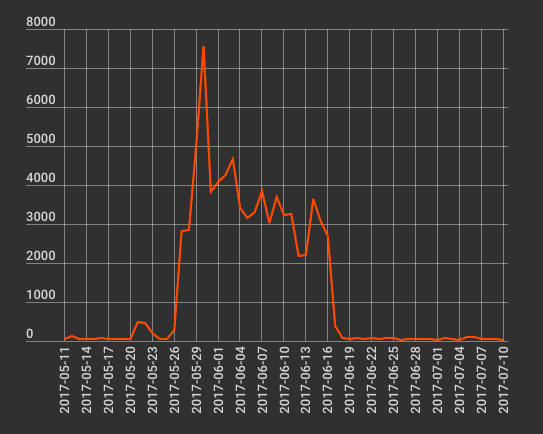
«В период с конца мая и до середины июня мы наблюдали новый тип атак, нацеленный на свежие инсталляции WordPress. Атакующие ищут URL /wp-admin/setup-config.php, наличие которого говорит о том, что пользователь установил WordPress на свой сервер, но еще не настроил его. На этом этапе для злоумышленника очень просто захватить не только атакуемый сайт, но и учетную запись хостинга» - говорят эксперты, создатели плагина WordFence.

Пик зловредной активности пришелся на 30 мая - эксперты наблюдали примерно 7500 сканирований в этот день.

Как уже было сказано раннее, атака WPSetup может позволить злоумышленнику получить контроль над учетной записью хостинга. Как только злоумышленник получит доступ администратора к веб-сайту WordPress, он сможет выполнять PHP-код через редактор темы или плагина. Таким образом, хакер может установить шелл (shell) в каталог для доступа к любым файлам или веб-сайтам, а также их баз данных.

«Если у злоумышленника есть возможность выполнить код на вашем сайте, для него открывается целый спектр вредоносных действий. Одним из наиболее распространенных сценариев является установка вредоносного шелла в каталог вашей учетной записи. В этот момент хакер может получить доступ ко всем файлам и веб-сайтам, принадлежащим этой учетной записи» - объясняют исследователи.

Чтобы избежать доступа злоумышленников, эксперты WordFence рекомендуют пользователям создавать в каталоге своей установки специальный файл .htaccess со следующим содержимым:

order deny,allow

deny from all

allow from <your ip>

«<your ip>» нужно заменить вашим P-адресом. Это правило гарантирует, что только вы можете получить доступ к своему сайту во время установки WordPress. После ее завершения не забудьте удалить правило .htaccess и открыть пользователям доступ к вашему сайту.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru