



Cisco представила систему анализа зашифрованного сетевого трафика Encrypted Traffic Analytics

Cisco представила систему анализа зашифрованного сетевого трафика

Cisco представила систему анализа зашифрованного сетевого трафика

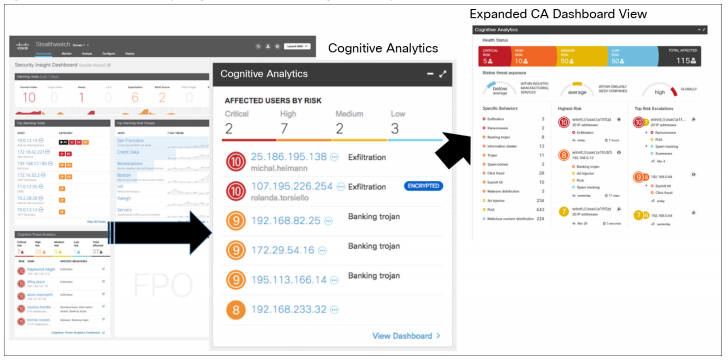
В рамках релиза комплекса Cisco Digital Network Architecture, интенционно-ориентированных сетевых решений, компания Cisco представила модуль Encrypted Traffic Analytics, предназначенный для анализа зашифрованного трафика TLS.

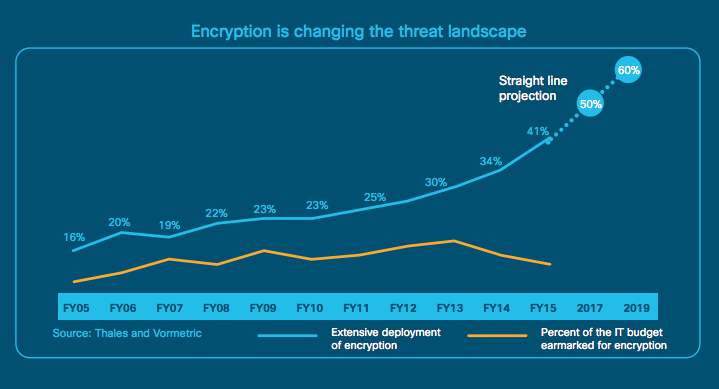
Почти половина кибератак (41%) сегодня маскируются в зашифрованном трафике и остается невидимым для средств защиты, и их число постоянно растет. Используя для анализа потоков данных интеллектуальные средства Cisco Talos и машинное обучение, стало возможным определять сигнатуры известных атак даже в зашифрованном трафике, не расшифровывая его и сохраняя конфиденциальность передаваемых данных. Cisco Encrypted Traffic Analytics позволяет определять следы подозрительной и вредоносной активности в зашифрованном трафике (HTTPS или SMTPS).

Значительная доля мирового интернет-трафика передается по сетям с использованием оборудования Cisco. Компания воспользовалась своим уникальным положением, чтобы предоставить продукт, который позволил бы выявлять аномалии и вредоносную активность в сетевом трафике в режиме реального времени, сохраняя при этом конфиденциальность. По заверениям вендора с точность по обнаружения следов вредоносной активности составляет  99% при уровне ложных срабатываний менее 0,01%.

 Доля зашифрованного сетевого трафика в общем объеме

Cisco Encrypted Traffic Analytics

«Решение Cisco Encrypted Traffic Analytics (ETA) решает проблему сетевой безопасности, долго считавшуюся неразрешимой, — рассказывает Дэвид Геклер (David Goeckeler), старший вице-президент и генеральный менеджер подразделения Cisco по развитию сетей и систем безопасности. — Используя интеллектуальные средства Cisco Talos, Cisco ETA находит известные сигнатуры атак даже в зашифрованном трафике, помогая обеспечивать безопасность при сохранении конфиденциальности».

Cisco ETA будет доступен в продаже в сентябре 2017 года в рамках комплекса Cisco Digital Network Architecture (DNA) и новой линейки Cisco Catalyst 9000. 

В рамках релиза комплекса Cisco Digital Network Architecture, интенционно-ориентированных сетевых решений, компания Cisco представила модуль Encrypted Traffic Analytics, предназначенный для анализа зашифрованного трафика TLS." />
Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru