



Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

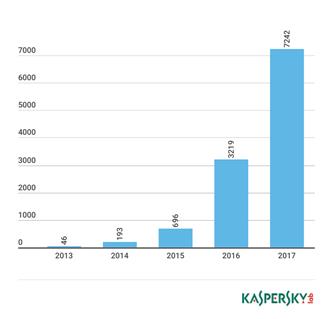
Число вредоносных программ для атак на устройства Интернета вещей превысило семь тысяч, причем более половины из них появились за первые шесть месяцев 2017 года. Такие цифры приводят эксперты «Лаборатории Касперского» в своей статье.

Аналитики компании также отмечают, что сейчас по всему миру работают больше 6 миллиардов подключенных к Интернету устройств, и люди подвергаются серьезной опасности. Взламывая умные гаджеты, злоумышленники получают возможность шпионить за пользователями, шантажировать их, а также использовать устройства в качестве промежуточного звена для совершения преступлений.


Рост количества образцов вредоносного ПО для умных устройств, 2013-2017 г.г.


Специалисты «Лаборатории Касперского» провели эксперимент и настроили несколько ловушек («ханипотов»), которые имитировали различные умные устройства. Первые попытки несанционированного подключения к ним эксперты зафиксировали уже через несколько секунд. За сутки было зарегистрировано несколько десятков тысяч обращений. Среди устройств, атаки с которых наблюдали эксперты, более 63% можно определить как IP-камеры. Около 16% составили различные сетевые устройства и маршрутизаторы. Еще 1% пришелся на Wi-Fi-ретрансляторы, TV-приставки, устройства IP-телефонии, выходные ноды Tor, принтеры, устройства «умного дома». Остальные 20% устройств однозначно опознать не удалось.

Если посмотреть на географическое расположение устройств, с IP-адресов которых эксперты видели атаки на ханипоты, можно наблюдать следующую картину: в топ—3 стран вошли Китай (14% атакующих устройств), Вьетнам (12%) и Россия (7%).

Причина роста числа таких атак проста: Интернет вещей сегодня практически не защищен от киберугроз. Подавляющее большинство устройств работает на Linux, что упрощает жизнь преступникам: они могут написать одну вредоносную программу, которая будет эффективна против большого количества устройств. Кроме того, на большинстве IoT-гаджетов нет никаких защитных решений, а производители редко выпускают обновления безопасности и новые прошивки.

«Безопасность умных устройств — очень серьезная проблема, и мы все должны о ней задуматься. Прошлый год показал, что это не просто возможная, а вполне реальная угроза. За последнее время количество вредоносных программ для IoT-устройств резко выросло, но потолок еще далеко, — прокомментировал результаты исследования Владимир Кусков, эксперт по кибербезопасности «Лаборатории Касперского». — Одной из точек роста может стать, например, рынок DDoS-атак. Высокая конкуренция на нем подталкивает злоумышленников к поиску новых ресурсов, которые помогли бы им устраивать все более мощные атаки. Ботнет Mirai продемонстрировал, что такими ресурсами могут быть умные устройства, число которых исчисляется миллиардами уже сейчас, а к 2020 году аналитики различных компаний прогнозируют рост в пределах от 20 до 50 миллиардов устройств».

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru