



91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

Эксперты «СёрчИнформ» оценили уровень информационной безопасности российских компаний. Специалисты «СёрчИнформ» провели опрос в ходе весенней серии конференций Road Show SearchInform 2017 «DLP будущего», в которой приняли участие 1806 ИБ-специалистов и экспертов, еще 885 участников следили за онлайн-трансляцией мероприятия из 12 стран мира.

Часть данных была собрана в ходе онлайн-опроса сотрудников отделов информационной безопасности. В исследовании были проанализированы организации из разных сфер: IT, нефтегазовый сектор, кредитно-финансовая сфера, ритейл, строительство и другие.

Выяснилось, что 38% компаний столкнулись с утечками конфиденциальных данных и еще 28% компаний отметили попытки кражи информации. 31% организаций не сталкивались с подобными инцидентами. 3% опрошенных не владеют такой информацией.

При это большинство ИБ-инцидентов происходило случайно (37%). Намеренные утечки были отмечены в 29% случаев. 

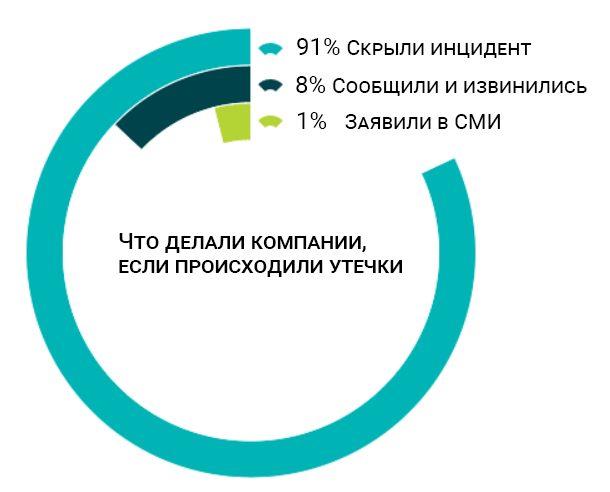
В большинстве российский компаний скрывают инциденты, связанные с утечкой данных – так ответили 91% организаций.


91% российских компаний скрывают факты утечек данных


Чаще всего подвергались утечке следующие типы данных:

  • Информация о клиентах и сделках – 21%
  • Техническая информация – 20% 
  • Коммерческая тайна – 17%
  • Информация о партнерах – 11%
  • Персональные данные – 9%
  • Внутренняя бухгалтерия – 7%

Чаще всего виновниками инцидентов становились:

  • Рядовые сотрудники – 46%
  • Руководители – 17%
  • Помощники руководителя/секретари – 8%
  • Бухгалтеры/экономисты/финансисты – 8%
  • Системные администраторы – 7%
  • Внешний злоумышленник – 6%
  • Подрядчики – 5%

63% организаций сталкивались с попытками кражи информации бывшими сотрудниками.

Специальное обучение по проблеме информационной безопасности проводят 51% организаций. Однако в большинстве (86%) организаций с сотрудниками по-прежнему подписывается соглашение о неразглашении конфиденциальных данных.

При этом, если утечка все же произошла по вине сотрудника, к нему не применяют никаких санкций 12% компаний. Остальные:

  • Делают выговор – 44%
  • Штрафуют/лишают премии – 45%
  • Увольняют – 58%

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru