



91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

Эксперты «СёрчИнформ» оценили уровень информационной безопасности российских компаний. Специалисты «СёрчИнформ» провели опрос в ходе весенней серии конференций Road Show SearchInform 2017 «DLP будущего», в которой приняли участие 1806 ИБ-специалистов и экспертов, еще 885 участников следили за онлайн-трансляцией мероприятия из 12 стран мира.

Часть данных была собрана в ходе онлайн-опроса сотрудников отделов информационной безопасности. В исследовании были проанализированы организации из разных сфер: IT, нефтегазовый сектор, кредитно-финансовая сфера, ритейл, строительство и другие.

Выяснилось, что 38% компаний столкнулись с утечками конфиденциальных данных и еще 28% компаний отметили попытки кражи информации. 31% организаций не сталкивались с подобными инцидентами. 3% опрошенных не владеют такой информацией.

При это большинство ИБ-инцидентов происходило случайно (37%). Намеренные утечки были отмечены в 29% случаев. 

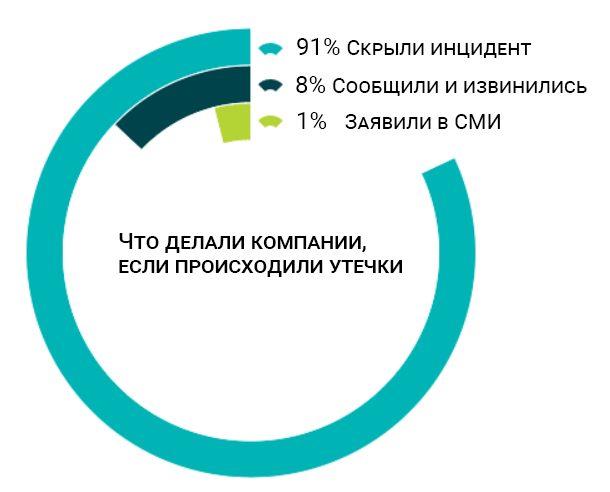
В большинстве российский компаний скрывают инциденты, связанные с утечкой данных – так ответили 91% организаций.


91% российских компаний скрывают факты утечек данных


Чаще всего подвергались утечке следующие типы данных:

  • Информация о клиентах и сделках – 21%
  • Техническая информация – 20% 
  • Коммерческая тайна – 17%
  • Информация о партнерах – 11%
  • Персональные данные – 9%
  • Внутренняя бухгалтерия – 7%

Чаще всего виновниками инцидентов становились:

  • Рядовые сотрудники – 46%
  • Руководители – 17%
  • Помощники руководителя/секретари – 8%
  • Бухгалтеры/экономисты/финансисты – 8%
  • Системные администраторы – 7%
  • Внешний злоумышленник – 6%
  • Подрядчики – 5%

63% организаций сталкивались с попытками кражи информации бывшими сотрудниками.

Специальное обучение по проблеме информационной безопасности проводят 51% организаций. Однако в большинстве (86%) организаций с сотрудниками по-прежнему подписывается соглашение о неразглашении конфиденциальных данных.

При этом, если утечка все же произошла по вине сотрудника, к нему не применяют никаких санкций 12% компаний. Остальные:

  • Делают выговор – 44%
  • Штрафуют/лишают премии – 45%
  • Увольняют – 58%
Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru