



91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

Эксперты «СёрчИнформ» оценили уровень информационной безопасности российских компаний. Специалисты «СёрчИнформ» провели опрос в ходе весенней серии конференций Road Show SearchInform 2017 «DLP будущего», в которой приняли участие 1806 ИБ-специалистов и экспертов, еще 885 участников следили за онлайн-трансляцией мероприятия из 12 стран мира.

Часть данных была собрана в ходе онлайн-опроса сотрудников отделов информационной безопасности. В исследовании были проанализированы организации из разных сфер: IT, нефтегазовый сектор, кредитно-финансовая сфера, ритейл, строительство и другие.

Выяснилось, что 38% компаний столкнулись с утечками конфиденциальных данных и еще 28% компаний отметили попытки кражи информации. 31% организаций не сталкивались с подобными инцидентами. 3% опрошенных не владеют такой информацией.

При это большинство ИБ-инцидентов происходило случайно (37%). Намеренные утечки были отмечены в 29% случаев. 

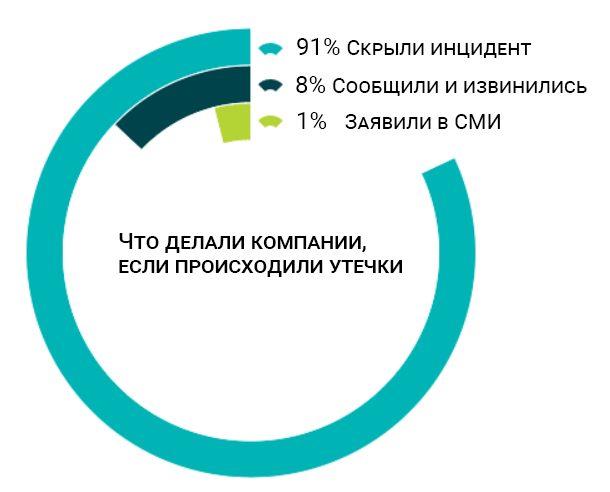
В большинстве российский компаний скрывают инциденты, связанные с утечкой данных – так ответили 91% организаций.


91% российских компаний скрывают факты утечек данных


Чаще всего подвергались утечке следующие типы данных:

  • Информация о клиентах и сделках – 21%
  • Техническая информация – 20% 
  • Коммерческая тайна – 17%
  • Информация о партнерах – 11%
  • Персональные данные – 9%
  • Внутренняя бухгалтерия – 7%

Чаще всего виновниками инцидентов становились:

  • Рядовые сотрудники – 46%
  • Руководители – 17%
  • Помощники руководителя/секретари – 8%
  • Бухгалтеры/экономисты/финансисты – 8%
  • Системные администраторы – 7%
  • Внешний злоумышленник – 6%
  • Подрядчики – 5%

63% организаций сталкивались с попытками кражи информации бывшими сотрудниками.

Специальное обучение по проблеме информационной безопасности проводят 51% организаций. Однако в большинстве (86%) организаций с сотрудниками по-прежнему подписывается соглашение о неразглашении конфиденциальных данных.

При этом, если утечка все же произошла по вине сотрудника, к нему не применяют никаких санкций 12% компаний. Остальные:

  • Делают выговор – 44%
  • Штрафуют/лишают премии – 45%
  • Увольняют – 58%
Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru