Исследователи компании PhishMe пишут о не совсем обычной фишинговой кампании, нацеленной на пользователей PayPal. Злоумышленники не просто заманивают своих жертв на поддельные сайты (скомпрометированные ресурсы на базе WordPress, расположенные в Новой Зеландии), имитирующие PayPal, чтобы похитить учетные данные, но просят жертв сделать селфи с документами, удостоверяющими личность.
Атакующие действуют достаточно просто: рассылают фишинговые письма, с помощью которых обманом заставляют пользователей перейти на мошеннический сайт. Там у жертвы спрашивают логин и пароль от аккаунта PayPal, причем злоумышленники даже не подделывают адреса URL, то есть заметить подмену совсем нетрудно.
Но одним только хищением логинов и паролей злоумышленники не ограничиваются. Исследователи отмечают, что преступники, по всей видимости, решили пойти ва-банк, и узнать у попавшего в ловушку пользователя всю ценную информацию, какую только возможно. Так, после ввода учтенных данных, оказывается, что жертве нужно пройти четырехступенчатый процесс «верификации аккаунта», который включает в себя предоставление адреса, данных о банковской карте и даже фотографии, на которой пользователя просят держать в руках документ, удостоверяющий личность,
При этом не совсем ясно, что хакеры собираются делать с этой информацией (особенно с фотографиями). Исследователи полагают, что фото нужны злоумышленникам для создания криптовалютных аккаунтов, которые будут использоваться для отмывания средств, похищенных у жертв.
Стоит отметить, что в 2016 году специалисты уже обнаруживали похожую угрозу. Тогда был найден мобильный троян Acecard, который так же просил пользователей сфотографироваться с документами.
Адреса с дефисами
Еще одну не совсем обычную мошенническую кампанию обнаружили аналитики PhishLabs. В данном случае злоумышленники атакуют пользователей мобильных устройств в целом и пользователей Facebook в частности.
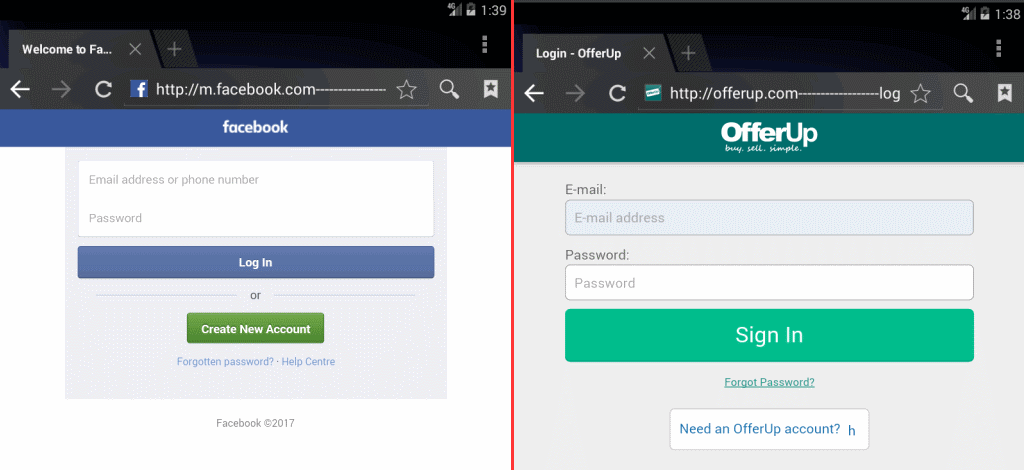
Техника злоумышленников основывается на том, что на экранах мобильных гаджетов адресная строка браузера совсем короткая, и полный URL-адрес в ней зачастую не умещается. Атакующие используют эту особенность в своих целях, дополняя фишинговые URL множеством дефисов, в результате чего адреса выглядят легитимными в глазах неискушенных пользователей. В качестве примера исследователи приводят следующую ссылку, которая использовалась в ходе атак: hxxp:// m.facebook.com—————-validate—-step1.rickytaylk[dot]com/sign_in.html
Как можно заметить, настоящий домен сайта — rickytaylk.com, а вовсе не m.facebook.com. Однако в мобильном браузере пользователь увидит только первую часть URL, то есть m.facebook.com.
Перейдя по такой ссылке, пользователи попадут на мошенническую страницу, где их попросят ввести учетные данные от аккаунта Facebook. Эксперты PhishLabs пишут, что мошенники используют скомпрометированные таким образом учетные записи преимущественно для рассылки фишингового спама друзьям жертвы, распространяя свою атаку далее.
Данная вредоносная кампания в первую очередь ориентирована на пользователей Facebook, но также специалисты обнаружили URL, имитирующие сайты таких сервисов, как Apple iCloud, Comcast, Craigslist и OfferUp.
Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.
Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.
Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.
Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.
Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.
При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.