



Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Исследователи компании PhishMe пишут о не совсем обычной фишинговой кампании, нацеленной на пользователей PayPal. Злоумышленники не просто заманивают своих жертв на поддельные сайты (скомпрометированные ресурсы на базе WordPress, расположенные в Новой Зеландии), имитирующие PayPal, чтобы похитить учетные данные, но просят жертв сделать селфи с документами, удостоверяющими личность.

Атакующие действуют достаточно просто: рассылают фишинговые письма, с помощью которых обманом заставляют пользователей перейти на мошеннический сайт. Там у жертвы спрашивают логин и пароль от аккаунта PayPal, причем злоумышленники даже не подделывают адреса URL, то есть заметить подмену совсем нетрудно.

Но одним только хищением логинов и паролей злоумышленники не ограничиваются. Исследователи отмечают, что преступники, по всей видимости, решили пойти ва-банк, и узнать у попавшего в ловушку пользователя всю ценную информацию, какую только возможно. Так, после ввода учтенных данных, оказывается, что жертве нужно пройти четырехступенчатый процесс «верификации аккаунта», который включает в себя предоставление адреса, данных о банковской карте и даже фотографии, на которой пользователя просят держать в руках документ, удостоверяющий личность, пишет xakep.ru.

При этом не совсем ясно, что хакеры собираются делать с этой информацией (особенно с фотографиями). Исследователи полагают, что фото нужны злоумышленникам для создания криптовалютных аккаунтов, которые будут использоваться для отмывания средств, похищенных у жертв.

Стоит отметить, что в 2016 году специалисты уже обнаруживали похожую угрозу. Тогда был найден мобильный троян Acecard, который так же просил пользователей сфотографироваться с документами.

Адреса с дефисами

Еще одну не совсем обычную мошенническую кампанию обнаружили аналитики PhishLabs. В данном случае злоумышленники атакуют пользователей мобильных устройств в целом и пользователей Facebook в частности.

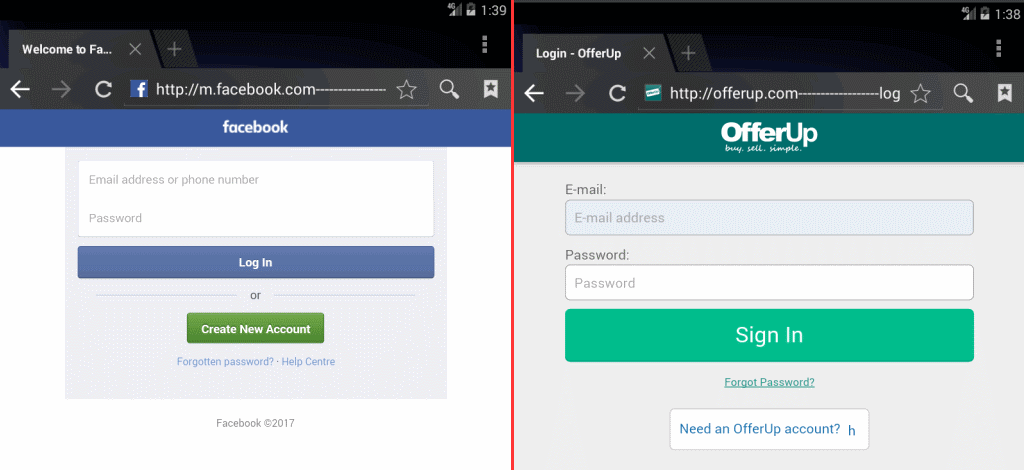
Техника злоумышленников основывается на том, что на экранах мобильных гаджетов адресная строка браузера совсем короткая, и полный URL-адрес в ней зачастую не умещается. Атакующие используют эту особенность в своих целях, дополняя фишинговые URL множеством дефисов, в результате чего адреса выглядят легитимными в глазах неискушенных пользователей. В качестве примера исследователи приводят следующую ссылку, которая использовалась в ходе атак: hxxp:// m.facebook.com—————-validate—-step1.rickytaylk[dot]com/sign_in.html

Как можно заметить, настоящий домен сайта — rickytaylk.com, а вовсе не m.facebook.com. Однако в мобильном браузере пользователь увидит только первую часть URL, то есть m.facebook.com.


Перейдя по такой ссылке, пользователи попадут на мошенническую страницу, где их попросят ввести учетные данные от аккаунта Facebook. Эксперты PhishLabs пишут, что мошенники используют скомпрометированные таким образом учетные записи преимущественно для рассылки фишингового спама друзьям жертвы, распространяя свою атаку далее.

Данная вредоносная кампания в первую очередь ориентирована на пользователей Facebook, но также специалисты обнаружили URL, имитирующие сайты таких сервисов, как Apple iCloud, Comcast, Craigslist и OfferUp.

Минцифры готовится стать главным по искусственному интеллекту в России

Минцифры планируют официально наделить полномочиями по развитию и регулированию искусственного интеллекта в России. Ведомство будет анализировать большие фундаментальные модели, разрабатывать меры поддержки отрасли и помогать чиновникам внедрять нейросети в государственное управление.

Соответствующий проект постановления опубликован для общественного обсуждения.

Документ вносит изменения в положение о Минцифры, действующее с 2008 года. Если проект примут, министерство займётся анализом развития больших фундаментальных моделей и подготовкой предложений по совершенствованию правил их создания, внедрения и использования.

Отдельным направлением станет стимулирование российских ИИ-разработок. Какие именно меры поддержки предложит ведомство, пока не уточняется. Зато круг ответственности уже выглядит внушительно: от наблюдения за развитием моделей до формирования условий, в которых они должны расти, работать и желательно не устраивать регулятору сюрпризов.

Минцифры также будет оказывать методическую поддержку федеральным, региональным и муниципальным органам. Проще говоря, ведомство должно объяснять госструктурам, куда встраивать ИИ, как его применять и каким образом добиться от технологии реальной эффективности.

Изменения связаны с законом «О поддержке развития технологий искусственного интеллекта в РФ», основные положения которого вступили в силу 1 сентября 2026 года. Сам закон предусматривает наличие уполномоченного федерального органа в сфере ИИ, но напрямую его не называет. Теперь правительство собирается закрепить эту роль за Минцифры.

Как отмечают опрошенные ComNews юристы, проект практически дословно переносит предусмотренные законом полномочия в положение о министерстве.

RSS: Новости на портале Anti-Malware.ru