Специалисты компании «Доктор Веб» обнаружили Android-троянца, которым вирусописатели управляют с использованием протокола Telegram. Эта вредоносная программа крадет конфиденциальную информацию и выполняет команды злоумышленников.
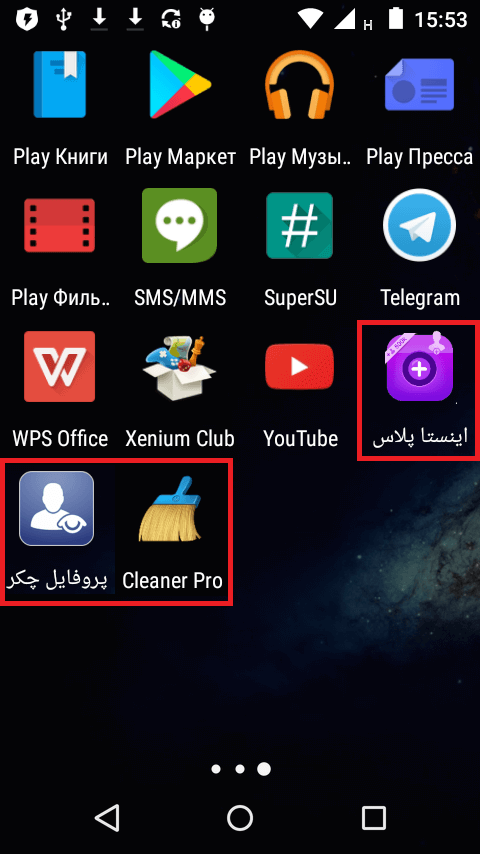
Троянец, получивший имя Android.Spy.377.origin, представляет собой утилиту удаленного администрирования (Remote Administation Tool, или RAT), которая распространяется под видом безобидных приложений и атакует иранских пользователей. Она может устанавливаться на смартфоны и планшеты как программа с именем «اینستا پلاس» («Insta Plus»), «پروفایل چکر» («Profile Checker») и «Cleaner Pro».
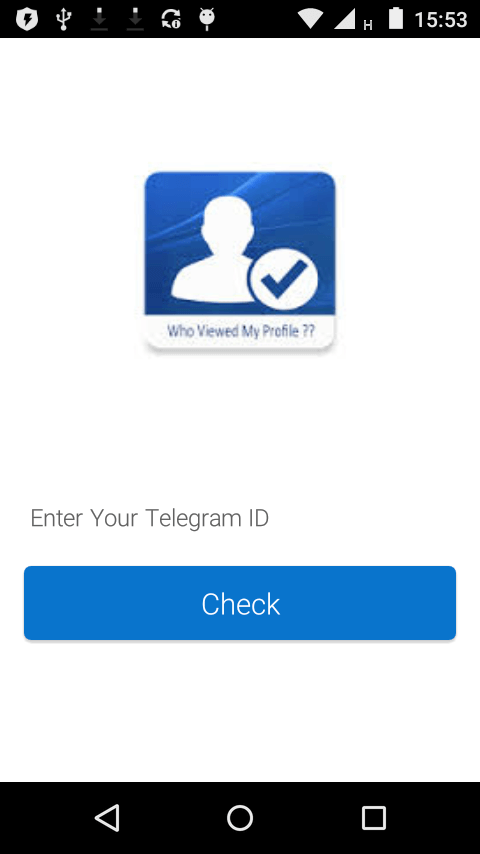
При запуске троянец предлагает владельцу мобильного устройства проверить, насколько тот популярен среди других пользователей Telegram, для чего просит указать персональный идентификатор. После того как жертва вводит любую информацию в соответствующую форму, Android.Spy.377.origin показывает «количество посетителей» ее профиля. Однако в действительности никакой проверки троянец не выполняет. Он лишь генерирует случайное число, которое и выдает за правдивый результат. Эта функция призвана снять подозрение с вредоносной программы и создать впечатление того, что она не представляет опасности, Через некоторое время после запуска Android.Spy.377.origin удаляет свой значок из списка приложений в меню главного экрана устройства и закрывает свое окно, пытаясь скрыть присутствие в системе.
Android.Spy.377.origin – классическая программа-шпион, способная удаленно выполнять команды злоумышленников. Главное отличие этого вредоносного приложения от других Android-троянцев заключается в том, что для его управления киберпреступники используют протокол обмена сообщениями онлайн-мессенджера Telegram. Это первый известный вирусным аналитикам «Доктор Веб» троянец для ОС Android, в котором реализована такая функция.
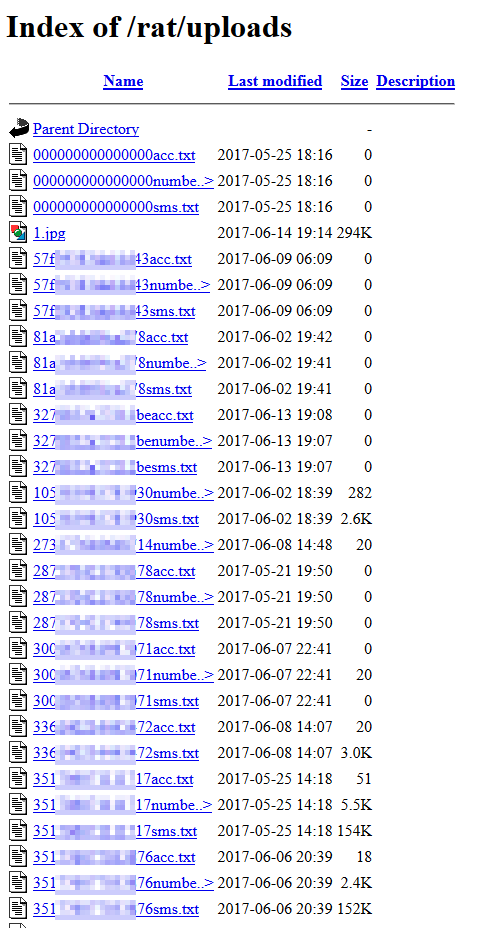
После удаления значка программы Android.Spy.377.origin копирует контакты из телефонной книги, входящие и исходящие СМС-сообщения, а также сведения об учетной записи Google владельца мобильного устройства. Затем он сохраняет эти данные в текстовые файлы в своем рабочем каталоге. Кроме того, троянец делает фотоснимок при помощи фронтальной камеры, чтобы запечатлеть лицо пользователя. Далее шпион загружает созданную фотографию и файлы с украденной информацией на управляющий сервер и отправляет Telegram-боту киберпреступников сигнал об успешном заражении устройства.
Ниже показаны примеры файлов, которые Android.Spy.377.origin передает злоумышленникам.
После кражи конфиденциальной информации Android.Spy.377.origin вновь подключается к боту и ожидает от него сообщений, в которых будут содержаться управляющие команды. Троянец может получать следующие директивы:
call – выполнить телефонный звонок;
sendmsg – отправить СМС;
getapps – передать на сервер информацию об установленных приложениях;
getfiles – передать на сервер информацию обо всех доступных на устройстве файлах;
getloc – отправить на сервер информацию о местоположении устройства;
upload – загрузить на сервер указанный в команде файл, который хранится на устройстве;
removeA – удалить с устройства указанный в команде файл;
removeB – удалить группу файлов;
lstmsg – передать на сервер файл с информацией обо всех отправленных и полученных СМС, включая номера отправителей и получателей, а также содержимое сообщений.
При выполнении каждой команды вредоносная программа информирует об этом Telegram-бота вирусописателей.
Помимо сбора конфиденциальных данных по команде киберпреступников Android.Spy.377.origin самостоятельно отслеживает все входящие и исходящие СМС, а также координаты устройства. При поступлении или отправке новых сообщений и изменении местоположения зараженного смартфона или планшета троянец передает эту информацию Telegram-боту злоумышленников.
Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.
Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.
В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.
Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.
Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.
Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.
Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.