



Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Исследователи обнаружили еще один способ использования электронных сигарет – на этот раз он не вредит напрямую здоровью. С помощью небольших изменений они могут превратиться в хакерский инструмент.

Для подзарядки электронных сигарет используется подключение по USB, если в электронную сигарету добавить небольшую микросхему, то компьютер распознает устройство, как клавиатуру и будет исполнять полученные команды, пишет dailymail.co.uk.

Популярность электронных сигарет очень высока, при этом в обществе активно обсуждается вопрос вреда здоровью наносимый вейперам в сравнении с традиционными сигаретами. Кто победит не ясно, но у электронных сигарет добавился жирный минус – риск нанесения вреда компьютерной системе.

Открытие было сделано исследователем по информационной безопасности Россом Бевингтоном. Который сообщил, что модифицированная электронная сигарета может получить доступ к сетевому трафику и выдавая себя за клавиатуру отправлять команды, записанные в скрипте.

«Атака, проводимая с помощью электронной сигареты по типу очень похожа на PoisonTap, которую можно провести даже на заблокированную систему» - говорит Росс.

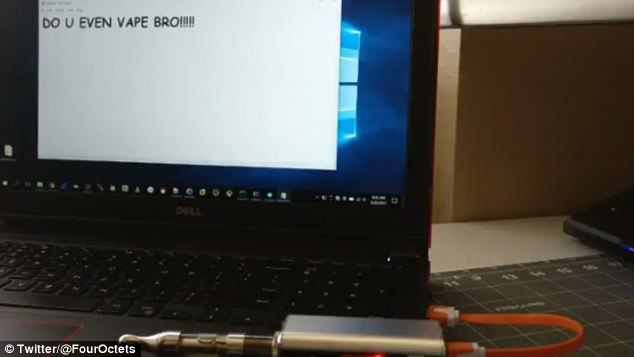
Еще один исследователь информационной безопасности, известный под ником FourOctets, опубликовал в Twitter видео на котором продемонстрировал процесс атаки. FourOctets держит в руках электронную сигарету, и подключает ее в USB-разъем. После чего на компьютере выполняется записанный в электронной сигарете скрипт и на рабочем столе появляется надпись «DO YOU EVEN VAPE BRO», ее цель продемонстрировать уровень опасности, которую несет подобная атака.


FourOctets не стал останавливаться на достигнутом и показал, как с помощью небольшого кода из 20 строк на компьютер могут быть загружены вредоносные программы.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru