



Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

За последние 12 месяцев каждая вторая промышленная компания в мире пережила от одного до пяти киберинцидентов – они затронули критически важные инфраструктуры или автоматизированные системы управления технологическими процессами (АСУ ТП) на этих предприятиях.

Такие данные «Лаборатория Касперского» получила в ходе исследования, в котором приняли участие более 350 представителей индустриальных организаций по всему миру, включая Россию. На устранение последствий этих инцидентов, случившихся в течение года, каждая компания потратила в среднем 497 тысяч долларов США.

Опрос также показал, что столкновение с киберугрозами не стало неожиданностью для промышленных предприятий – три четверти компаний допускают вероятность пострадать от кибератаки. Более того, 83% респондентов считают себя хорошо подготовленными к тому, что в их промышленных инфраструктурах может произойти какой-либо инцидент. 

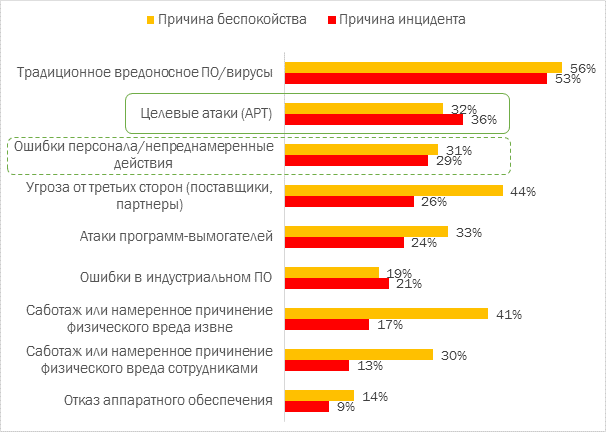
Больше всего на сегодняшний день компании опасаются возможности заражения вредоносным ПО. И реальность показывает, что это не напрасно – 53% пострадавших от инцидентов предприятий подтвердили случаи столкновения с различными зловредами. Более того, около трети компаний (36%) подвергались таргетированным атакам. Таким образом, вредоносные программы и хорошо спланированные целенаправленные операции стали доминирующими угрозами для промышленных и критически важных инфраструктур.  

В то же время исследование показало, что компании зачастую недооценивают внутренние угрозы, опасаясь рисков извне. Так, 44% организаций полагают, что их кибербезопасности с большой долей вероятности будут угрожать какие-либо третьи лица, например, поставщики. А 33% считают, что наибольшую опасность для них представляют программы-вымогатели. Однако чаще киберинциденты в промышленных сетях случаются из-за ошибок и непреднамеренных действий персонала – именно этот фактор угрожал почти трети (29%) компаний. 


 «Мы наблюдаем все большую взаимную интеграцию корпоративных и индустриальных сетей, которые сегодня нередко образуют единую инфраструктуру промышленного предприятия. А это значит, что компаниям следует скорректировать подход к управлению и защите киберфизических систем, – отмечает Андрей Суворов, директор по развитию бизнеса безопасности критической инфраструктуры «Лаборатории Касперского». – Для этого важно понимать актуальный ландшафт угроз, знать возможные риски, оценивать, какие методы обеспечения защиты наиболее эффективны, и, конечно же, работать над повышением осведомленности сотрудников о новых киберопасностях».

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru