



Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Исследователи Zscaler предупреждают о том, что вредоносное приложение для Android, которое загружается из рекламных объявлений, размещенных на форумах, сильно сопротивляется удалению.

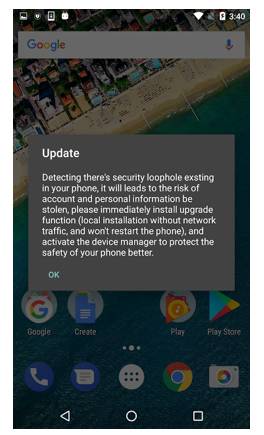
Вредонос представляется как «Ks Clean», приложение для очистки ОС. После установки Ks Clean отображает поддельное сообщение об обновлении системы, в котором единственной опцией, представленной пользователю, является выбор кнопки «ОК».

Как только пользователь нажимает «ОК», вредонос запрашивает установку другого APK с именем «Обновление» (или «Update»). «Обновление» запрашивает права администратора, и если их предоставить, то потом нельзя будет отнять.

После получения прав администратора, зловреду ничего не мешает отображать всплывающие окна, даже когда пользователь работает с другими приложениями. Вредоноса нельзя удалить стандартным способом, через опцию «Удалить», так как у него есть права администратора.

Zscaler выявила более 300 экземпляров вредоносных APK этого приложения, за последние две недели оно успешно атаковало пользователей в США и Великобритании. Также атака была на форум «GodLikeProductions».

«На одном из форумов мы обнаружили посетителей, жаловавшихся на автоматически загружаемое приложение» - сообщает Zcaler.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru