



Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Группа кибершпионов Turla, которую относят к российской разведки, запустила бэкдор, замаскированный под расширение Firefox. Особенность этого бэкдора заключается в том, что он использует комментарии к фотографиям Britney Spears в Instagram в качестве командного центра (C&C).

Обнаруженное в недавней вредоносной кампании исследователями ESET, это расширение Firefox является частью более крупного арсенала инструментов для взлома, используемых Turla. Для распространения своего бэкдора злоумышленники используют зараженные сайты, на которых размещен код, загружающий и запускающий вредоносные файлы на компьютере пользователя.

Эксперты ESET установили, что вредоносное расширение Firefox устанавливается скомпрометированным сайтом Swiss. Посетителям этого сайта было предложено установить расширение, якобы представляющее собой кодировку HTML5. ESET говорит, что это простой JavaScript-бэкдор, который докладывает об активности пользователя своим операторам.

Дальнейший анализ ESET показал, что расширение Firefox загружает версию бэкдора Skipper, известного семейства вредоносных программ, которым пользуется Turla.

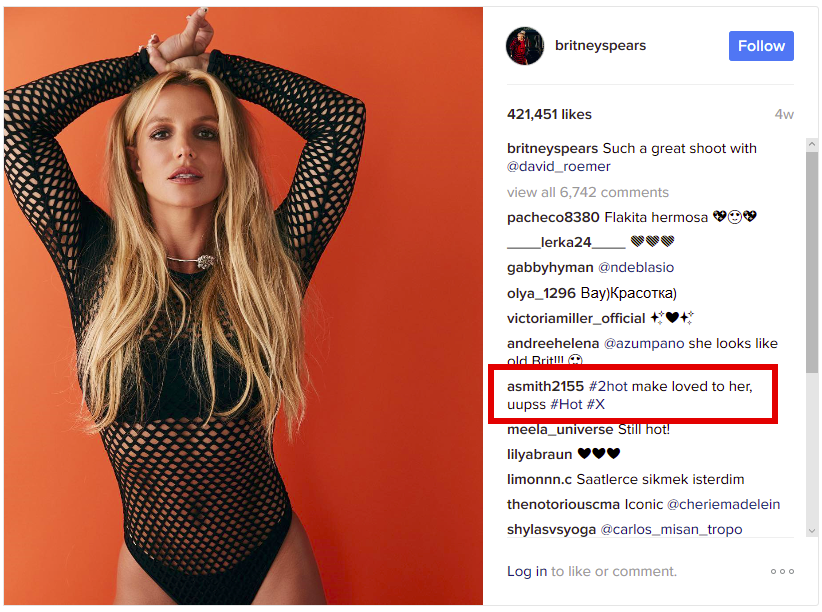
Но самая странная находка ESET ждала впереди. Эксперты обнаружили, что вредоносная программа подключается к комментариям фотографий, загруженных в аккаунт Instagram Бритни Спирс, и ищет тот, значение хэша которого равно 183.

«Мы изучили комментарий с хэшем 183. Он был написан 6 февраля, а фотография была опубликована в начале января. Если пропустить его через регулярное выражение, мы получим следующий сокращенный URL-адрес: http:// bit. ly/2kdhuHX» - говорится в сообщении ESET.

Исследователи утверждают, что регулярное выражение ищет либо @|#, либо Unicode-символ \200d. Этот символ на самом деле является непечатаемым символом, называемым «Zero Width Joiner», обычно используемым для разделения эмоджи. Он предшествует каждому символу, который создает путь к URL-адресу:

smith2155< 200d >#2hot ma< 200d >ke lovei< 200d >d to < 200d >her, < 200d >uupss < 200d >#Hot < 200d >#X

Сокращенная ссылка, при ее «развертывании» представляет собой ссылку вида static.travelclothes. org/dolR_1ert.php

Подпишитесь на новости

WhatsApp начал блокировать вход на устройствах с устаревшими Android и iOS

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вводит новое ограничение: некоторым пользователям устаревших Android и iOS мессенджер не дает войти в аккаунт, пока они не обновят операционную систему. Кнопки, позволяющей решить проблему потом, не предусмотрено.

По данным WABetaInfo, механизм распространяется через серверное обновление.

Устанавливать конкретную версию WhatsApp для его появления не требуется. Пока ограничение включают для отдельных пользователей обеих платформ.

При попытке входа появляется экран с инструкцией: открыть настройки телефона, установить доступное обновление ОС и снова попробовать аутентифицироваться. Там же объясняется, как проверить текущую версию системы. Пропустить этот шаг нельзя.


При этом точного списка версий Android и iOS, которые вызывают блокировку, WhatsApp пока не опубликовал. Поэтому говорить, что мессенджер разом отрезал все старые смартфоны, рано.

WABetaInfo связывает меру с безопасностью устройства: известные уязвимости устаревшей ОС могут помочь злоумышленникам установить вредоносную программу. Сквозное шифрование переписки не спасает, если данные перехватывают уже на самом телефоне.

Главный вопрос остается открытым: что делать владельцам устройств, которым производитель больше не выпускает обновления? В опубликованном описании механизма ответа нет.

RSS: Новости на портале Anti-Malware.ru