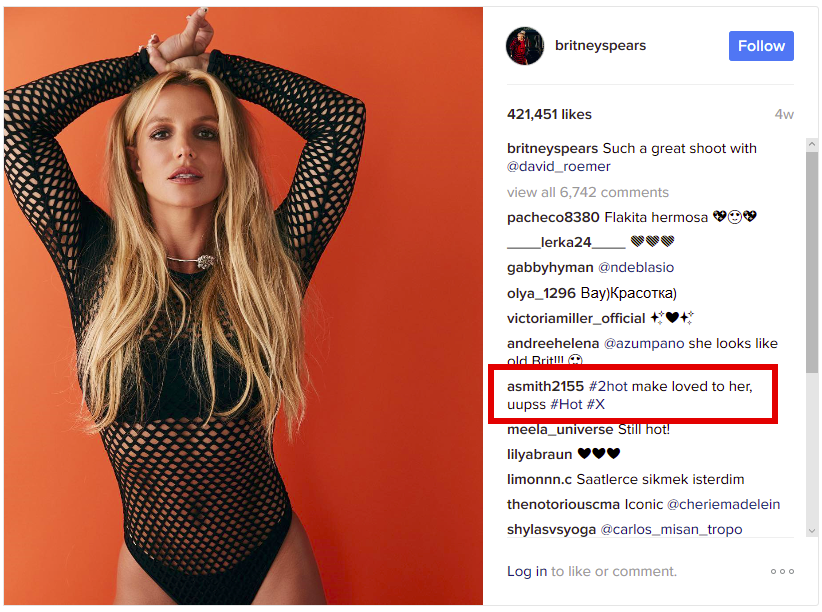
Группа кибершпионов Turla, которую относят к российской разведки, запустила бэкдор, замаскированный под расширение Firefox. Особенность этого бэкдора заключается в том, что он использует комментарии к фотографиям Britney Spears в Instagram в качестве командного центра (C&C).
Обнаруженное в недавней вредоносной кампании исследователями ESET, это расширение Firefox является частью более крупного арсенала инструментов для взлома, используемых Turla. Для распространения своего бэкдора злоумышленники используют зараженные сайты, на которых размещен код, загружающий и запускающий вредоносные файлы на компьютере пользователя.
Эксперты ESET установили, что вредоносное расширение Firefox устанавливается скомпрометированным сайтом Swiss. Посетителям этого сайта было предложено установить расширение, якобы представляющее собой кодировку HTML5. ESET говорит, что это простой JavaScript-бэкдор, который докладывает об активности пользователя своим операторам.
Дальнейший анализ ESET показал, что расширение Firefox загружает версию бэкдора Skipper, известного семейства вредоносных программ, которым пользуется Turla.
Но самая странная находка ESET ждала впереди. Эксперты обнаружили, что вредоносная программа подключается к комментариям фотографий, загруженных в аккаунт Instagram Бритни Спирс, и ищет тот, значение хэша которого равно 183.
«Мы изучили комментарий с хэшем 183. Он был написан 6 февраля, а фотография была опубликована в начале января. Если пропустить его через регулярное выражение, мы получим следующий сокращенный URL-адрес: http:// bit. ly/2kdhuHX» - говорится в ESET.
Исследователи утверждают, что регулярное выражение ищет либо @|#, либо Unicode-символ \200d. Этот символ на самом деле является непечатаемым символом, называемым «Zero Width Joiner», обычно используемым для разделения эмоджи. Он предшествует каждому символу, который создает путь к URL-адресу:
Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.
Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.
В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.
Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.
Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.