



Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Группа кибершпионов Turla, которую относят к российской разведки, запустила бэкдор, замаскированный под расширение Firefox. Особенность этого бэкдора заключается в том, что он использует комментарии к фотографиям Britney Spears в Instagram в качестве командного центра (C&C).

Обнаруженное в недавней вредоносной кампании исследователями ESET, это расширение Firefox является частью более крупного арсенала инструментов для взлома, используемых Turla. Для распространения своего бэкдора злоумышленники используют зараженные сайты, на которых размещен код, загружающий и запускающий вредоносные файлы на компьютере пользователя.

Эксперты ESET установили, что вредоносное расширение Firefox устанавливается скомпрометированным сайтом Swiss. Посетителям этого сайта было предложено установить расширение, якобы представляющее собой кодировку HTML5. ESET говорит, что это простой JavaScript-бэкдор, который докладывает об активности пользователя своим операторам.

Дальнейший анализ ESET показал, что расширение Firefox загружает версию бэкдора Skipper, известного семейства вредоносных программ, которым пользуется Turla.

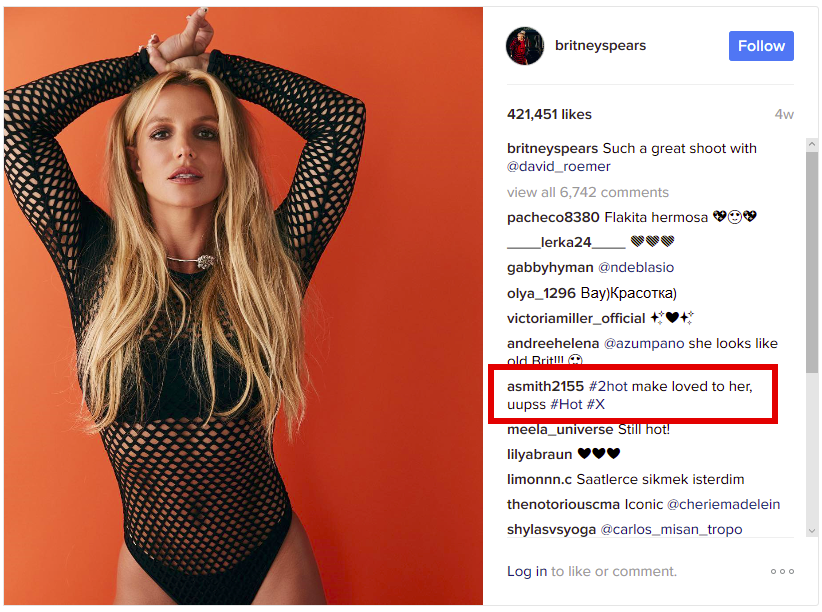
Но самая странная находка ESET ждала впереди. Эксперты обнаружили, что вредоносная программа подключается к комментариям фотографий, загруженных в аккаунт Instagram Бритни Спирс, и ищет тот, значение хэша которого равно 183.

«Мы изучили комментарий с хэшем 183. Он был написан 6 февраля, а фотография была опубликована в начале января. Если пропустить его через регулярное выражение, мы получим следующий сокращенный URL-адрес: http:// bit. ly/2kdhuHX» - говорится в сообщении ESET.

Исследователи утверждают, что регулярное выражение ищет либо @|#, либо Unicode-символ \200d. Этот символ на самом деле является непечатаемым символом, называемым «Zero Width Joiner», обычно используемым для разделения эмоджи. Он предшествует каждому символу, который создает путь к URL-адресу:

smith2155< 200d >#2hot ma< 200d >ke lovei< 200d >d to < 200d >her, < 200d >uupss < 200d >#Hot < 200d >#X

Сокращенная ссылка, при ее «развертывании» представляет собой ссылку вида static.travelclothes. org/dolR_1ert.php

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru