



Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Группа кибершпионов Turla, которую относят к российской разведки, запустила бэкдор, замаскированный под расширение Firefox. Особенность этого бэкдора заключается в том, что он использует комментарии к фотографиям Britney Spears в Instagram в качестве командного центра (C&C).

Обнаруженное в недавней вредоносной кампании исследователями ESET, это расширение Firefox является частью более крупного арсенала инструментов для взлома, используемых Turla. Для распространения своего бэкдора злоумышленники используют зараженные сайты, на которых размещен код, загружающий и запускающий вредоносные файлы на компьютере пользователя.

Эксперты ESET установили, что вредоносное расширение Firefox устанавливается скомпрометированным сайтом Swiss. Посетителям этого сайта было предложено установить расширение, якобы представляющее собой кодировку HTML5. ESET говорит, что это простой JavaScript-бэкдор, который докладывает об активности пользователя своим операторам.

Дальнейший анализ ESET показал, что расширение Firefox загружает версию бэкдора Skipper, известного семейства вредоносных программ, которым пользуется Turla.

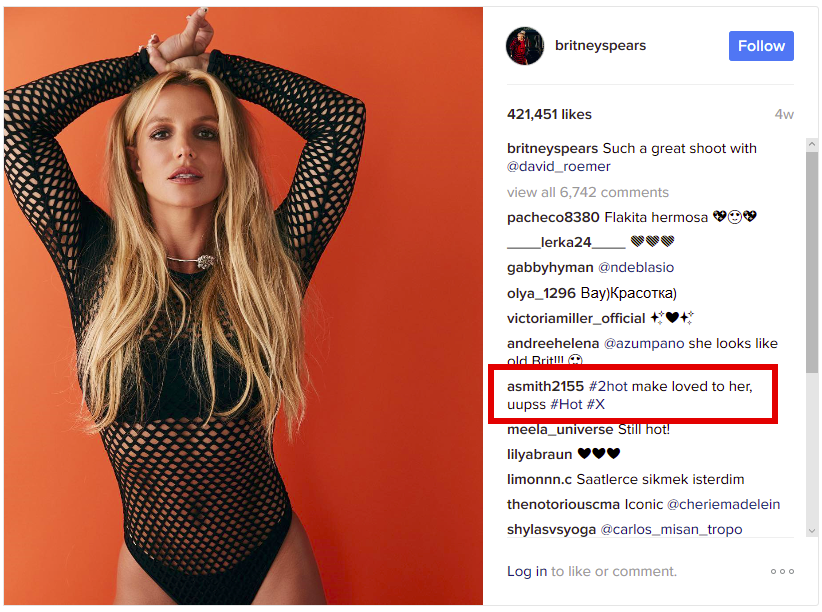
Но самая странная находка ESET ждала впереди. Эксперты обнаружили, что вредоносная программа подключается к комментариям фотографий, загруженных в аккаунт Instagram Бритни Спирс, и ищет тот, значение хэша которого равно 183.

«Мы изучили комментарий с хэшем 183. Он был написан 6 февраля, а фотография была опубликована в начале января. Если пропустить его через регулярное выражение, мы получим следующий сокращенный URL-адрес: http:// bit. ly/2kdhuHX» - говорится в сообщении ESET.

Исследователи утверждают, что регулярное выражение ищет либо @|#, либо Unicode-символ \200d. Этот символ на самом деле является непечатаемым символом, называемым «Zero Width Joiner», обычно используемым для разделения эмоджи. Он предшествует каждому символу, который создает путь к URL-адресу:

smith2155< 200d >#2hot ma< 200d >ke lovei< 200d >d to < 200d >her, < 200d >uupss < 200d >#Hot < 200d >#X

Сокращенная ссылка, при ее «развертывании» представляет собой ссылку вида static.travelclothes. org/dolR_1ert.php

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru