



Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Киберпреступники нашли новый подход, они используют файлы PowerPoint и события mouseover, чтобы заставить пользователей выполнить на своей системе произвольный код и загрузить вредоносную программу.

Очень часто злоумышленники используют для распространения вредоносных программ специально созданные файлы Office, особенно документы Word. Обычно такие атаки основаны на социальной инженерии, и пытаются обманов заставить пользователя запустить VBA-макросы, встроенные в документ.

Однако недавно исследователи обнаружили несколько вредоносных файлов PowerPoint, которые используют события mouseover для выполнения кода PowerShell. Эти файлы с именем «order.ppsx» и «invoice.ppsx» распространяются через спам-письма с темами вроде «Заказ на поставку № 130527» или «Подтверждение».

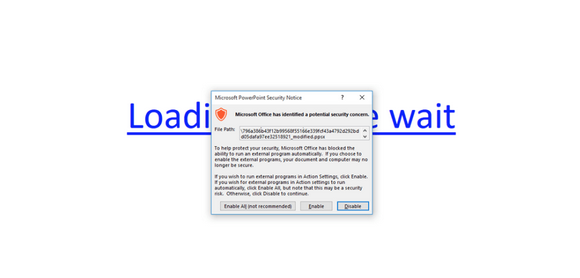
Анализ, проведенный Ruben Daniel Dodge, показывает, что когда вредоносная презентация PowerPoint открывается, в ней отображается текст «Loading...Please wait», он является гиперссылкой.

Если пользователь наводит указатель мыши на ссылку, даже не кликнув по ней, выполняется запуск кода PowerShell. Функция защиты, которая включена по умолчанию в большинстве поддерживаемых версий Office, информирует пользователя о рисках и предлагает ему включить или отключить контент.

Если пользователь разрешает содержимому выполниться, код PowerShell связывается с доменом «cccn.nl». Далее с этого домена загружается и выполняется файл, что приводит в итоге к установке вредоносного загрузчика.

Исследователи из SentinelOne проанализировали атаку и обнаружили, что она используется для распространения нового варианта банковского трояна, получившего имена Zusy, Tinba и Tiny Banker.

«Несмотря на то, что пользователи получают предупреждения о возможной опасности, они все равно могут запустить вредоносное содержимое, так как зачастую торопятся, не вдаваясь в подробности» - говорится в блоге SentinelOne Labs.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru