



Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Киберпреступники нашли новый подход, они используют файлы PowerPoint и события mouseover, чтобы заставить пользователей выполнить на своей системе произвольный код и загрузить вредоносную программу.

Очень часто злоумышленники используют для распространения вредоносных программ специально созданные файлы Office, особенно документы Word. Обычно такие атаки основаны на социальной инженерии, и пытаются обманов заставить пользователя запустить VBA-макросы, встроенные в документ.

Однако недавно исследователи обнаружили несколько вредоносных файлов PowerPoint, которые используют события mouseover для выполнения кода PowerShell. Эти файлы с именем «order.ppsx» и «invoice.ppsx» распространяются через спам-письма с темами вроде «Заказ на поставку № 130527» или «Подтверждение».

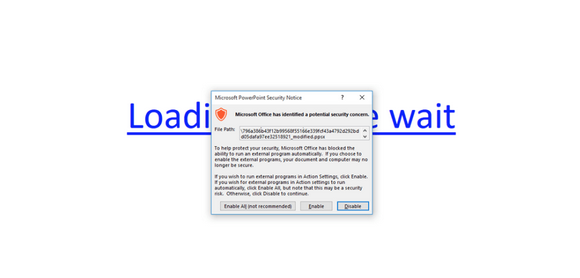
Анализ, проведенный Ruben Daniel Dodge, показывает, что когда вредоносная презентация PowerPoint открывается, в ней отображается текст «Loading...Please wait», он является гиперссылкой.

Если пользователь наводит указатель мыши на ссылку, даже не кликнув по ней, выполняется запуск кода PowerShell. Функция защиты, которая включена по умолчанию в большинстве поддерживаемых версий Office, информирует пользователя о рисках и предлагает ему включить или отключить контент.

Если пользователь разрешает содержимому выполниться, код PowerShell связывается с доменом «cccn.nl». Далее с этого домена загружается и выполняется файл, что приводит в итоге к установке вредоносного загрузчика.

Исследователи из SentinelOne проанализировали атаку и обнаружили, что она используется для распространения нового варианта банковского трояна, получившего имена Zusy, Tinba и Tiny Banker.

«Несмотря на то, что пользователи получают предупреждения о возможной опасности, они все равно могут запустить вредоносное содержимое, так как зачастую торопятся, не вдаваясь в подробности» - говорится в блоге SentinelOne Labs.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru