



Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Киберпреступники нашли новый подход, они используют файлы PowerPoint и события mouseover, чтобы заставить пользователей выполнить на своей системе произвольный код и загрузить вредоносную программу.

Очень часто злоумышленники используют для распространения вредоносных программ специально созданные файлы Office, особенно документы Word. Обычно такие атаки основаны на социальной инженерии, и пытаются обманов заставить пользователя запустить VBA-макросы, встроенные в документ.

Однако недавно исследователи обнаружили несколько вредоносных файлов PowerPoint, которые используют события mouseover для выполнения кода PowerShell. Эти файлы с именем «order.ppsx» и «invoice.ppsx» распространяются через спам-письма с темами вроде «Заказ на поставку № 130527» или «Подтверждение».

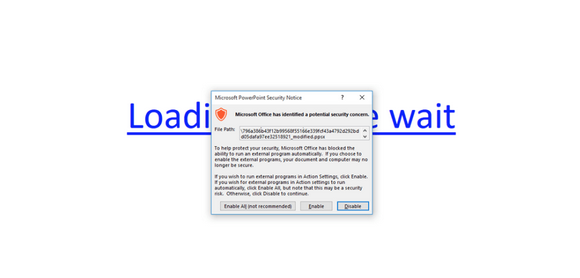
Анализ, проведенный Ruben Daniel Dodge, показывает, что когда вредоносная презентация PowerPoint открывается, в ней отображается текст «Loading...Please wait», он является гиперссылкой.

Если пользователь наводит указатель мыши на ссылку, даже не кликнув по ней, выполняется запуск кода PowerShell. Функция защиты, которая включена по умолчанию в большинстве поддерживаемых версий Office, информирует пользователя о рисках и предлагает ему включить или отключить контент.

Если пользователь разрешает содержимому выполниться, код PowerShell связывается с доменом «cccn.nl». Далее с этого домена загружается и выполняется файл, что приводит в итоге к установке вредоносного загрузчика.

Исследователи из SentinelOne проанализировали атаку и обнаружили, что она используется для распространения нового варианта банковского трояна, получившего имена Zusy, Tinba и Tiny Banker.

«Несмотря на то, что пользователи получают предупреждения о возможной опасности, они все равно могут запустить вредоносное содержимое, так как зачастую торопятся, не вдаваясь в подробности» - говорится в блоге SentinelOne Labs.

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru