



Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

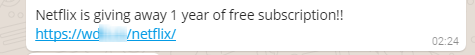
ESET предупреждает о новой мошеннической кампании на WhatsApp. В качестве приманки выступает годовая подписка на международный видеосервис Netflix. Потенциальная жертва получает сообщение об «акции Netflix» от пользователя WhatsApp из списка контактов.

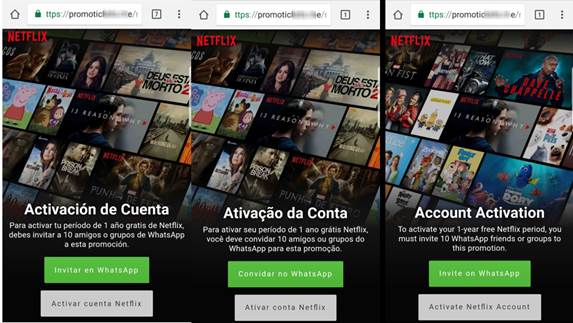
Укороченная ссылка в сообщении ведет на фишинговую страницу, которая визуально не отличается от сайта онлайн-кинотеатра, но не имеет к нему отношения.


Поддельная страница распознает язык, установленный для мобильного устройства пользователя, и показывает локализованный контент. Пока специалисты ESET обнаружили версии на английском, испанском и португальском языках. 


Чтобы получить «годовую подписку в подарок», жертве предлагается отправить ссылку на «акцию» минимум десяти пользователям WhatsApp из списка контактов. Простая механика обеспечивает дальнейшее распространение аферы.

Далее пользователя попросят заполнить небольшую анкету. Номер мобильного телефона, введенный на фишинговом сайте, пополнит базы спамеров и может быть использован для подписки на дорогостоящие SMS-сервисы.

Специалисты ESET рекомендуют игнорировать подобные «акции» и предупреждать об опасности знакомых пользователей, поверивших мошенникам. 

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru