



ESET разработала утилиту для защиты от эксплойта EternalBlue

ESET разработала утилиту для защиты от эксплойта EternalBlue

ESET разработала утилиту для защиты от эксплойта EternalBlue

Специалисты ESET разработали утилиту для проверки рабочих станций на предмет защищенности от атак шифратора WannaCryptor (WannaCry, Wcry). Программа доступна для скачивания на сайте компании.

Жертвами WannaCryptor стали организации в 150 странах мира, начиная с 12 мая. Шифратор распространяется при помощи эксплойта EternalBlue для сетевой уязвимости Microsoft Windows.

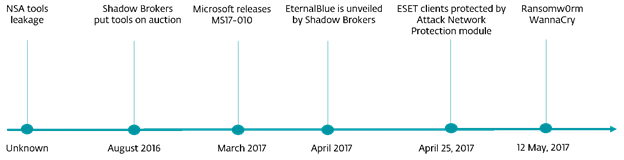
Разработку эксплойта EternalBlue традиционно приписывают Агентству национальной безопасности США. 14 марта Microsoft выпустила обновление MS17-010, закрывающее критическую уязвимость, которую эксплуатирует этот эксплойт. 14 апреля хакерская группировка Shadow Brokers опубликовала EternalBlue вместе с другими эксплойтами для Windows, украденными из архивов АНБ.

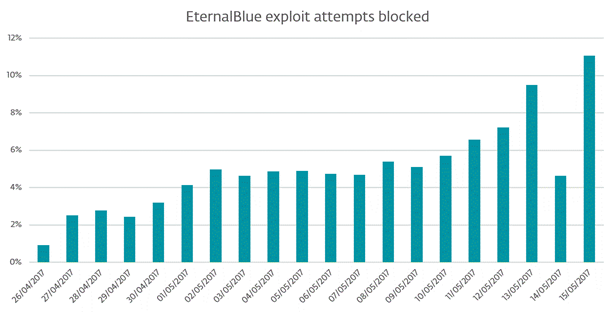
«С момента публикации эксплойта EternalBlue его практическое применение в кибератаках было делом времени, – комментирует Виталий Земских, руководитель поддержки продаж ESET Russia. – Так, модуль «Защита от сетевых атак» в продуктах ESET распознавал и блокировал попытки атак с использованием EternalBlue с 26 апреля».


12 мая сочетание EternalBlue и трояна-шифратора WannaCryptor послужило причиной высокой скорости распространения и масштабов эпидемии. Важно отметить, что сам по себе WannaCryptor не является сложной или особо опасной угрозой. Облачная система ESET LiveGrid детектировала и блокировала модификацию Win32/Filecoder.WannaCryptor.D, с которой началась атака 12 мая, еще до обновления вирусных баз.


WannaCryptor шифрует файлы распространенных форматов и выводит на экран требование выкупа за восстановление доступа к данным – 300 долларов в биткоин-эквиваленте. Пополнение счета операторов WannaCryptor можно наблюдать в режиме реального времени, в настоящее время там больше 80 тысяч долларов.

По данным системы телеметрии ESET, 12-14 мая большинство отраженных атак WannaCryptor зафиксировано в России (45,07% срабатываний защитных решений), Украине (11,88%) и Тайване (11,55%).

«Прибыль операторов WannaCry не так велика в сравнении с ущербом, который эпидемия нанесла корпоративным пользователям, – комментирует Алексей Оськин, руководитель отдела технического маркетинга ESET Russia. – В настоящее время активность угрозы снижается, но, к сожалению, продолжение последует довольно скоро. В ближайшей перспективе мы увидим новые кампании, использующие EternalBlue, в долгосрочной – больше вредоносных программ с механизмом самовоспроизведения. Рекомендуем перейти на актуальные версии операционной системы и антивирусного ПО, а также устанавливать все патчи в кратчайшие сроки».

Для защиты от возможной эксплуатации EternalBlue специалисты ESET разработали бесплатную утилиту. Простой скрипт извлекает из системы список установленных обновлений и ищет те, которые закрывают данную уязвимость. Достаточно исполнить скрипт, подождать около минуты и получить статус патча. Установить отсутствующее обновление MS17-010 можно по прямой ссылке.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru