



Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Кибергруппа Sednit, также известная как APT28, Fancy Bear и Sofacy, действует как минимум с 2004 года и специализируется на краже конфиденциальной информации. Группе приписывают атаки на Демократическую партию США, парламент Германии, французский телеканал TV5 Monde и допинговое агентство WADA.

В октябре 2016 года ESET опубликовала отчет об инструментах и тактике Sednit. В апреле группа вновь напомнила о себе – хакеров обвинили во «вмешательстве в французские выборы», в частности, в атаке на штаб Эммануэля Макрона. Одновременно с этим внимание специалистов ESET привлекла фишинговая рассылка с документом под названием Trump’s_Attack_on_Syria_English.docx во вложении.

Фишинговое письмо эксплуатирует тему решения Дональда Трампа о ракетном ударе по Сирии. Документ-приманка содержит копию соответствующей статьи, опубликованной 12 апреля в The California Courier.


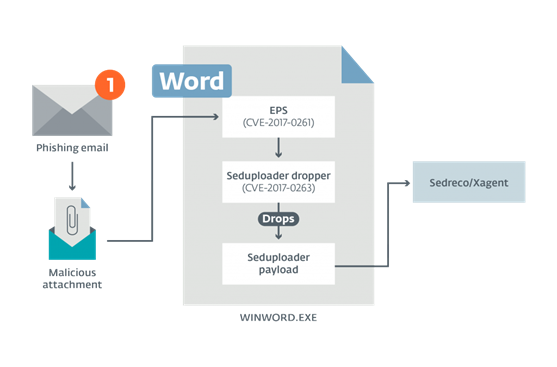
Изучив документ, в ESET установили, что он предназначен для загрузки вредоносной программы Seduploader – известного инструмента разведки из арсенала группы Sednit. С этой целью хакеры используют два эксплойта – к уязвимости удаленного выполнения кода в Microsoft Word (CVE-2017-0262) и к уязвимости локального повышения привилегий в Windows (CVE-2017-0263). Данная схема типична для Sednit – использование фишинговой рассылки с вредоносным вложением для установки инструмента первого этапа.

Новая атака подтверждает, что кибергруппа Sednit не снижает активности и не меняет привычки – известные методы, повторное использование кода из других вредоносных программ, небольшие ошибки типа опечатки в конфигурации Seduploader (shel вместо shell). Кроме того, хакеры продолжают дорабатывать инструментарий, добавляя новые встроенные функции, в частности, скриншоттер.

После предупреждения Microsoft выпустила обновление безопасности, закрывающее перечисленные уязвимости. ESET напоминает о необходимости своевременно устанавливать все патчи ПО, выпускаемые производителями, и использовать комплексные решения для безопасности.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru