



Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Кибергруппа Sednit, также известная как APT28, Fancy Bear и Sofacy, действует как минимум с 2004 года и специализируется на краже конфиденциальной информации. Группе приписывают атаки на Демократическую партию США, парламент Германии, французский телеканал TV5 Monde и допинговое агентство WADA.

В октябре 2016 года ESET опубликовала отчет об инструментах и тактике Sednit. В апреле группа вновь напомнила о себе – хакеров обвинили во «вмешательстве в французские выборы», в частности, в атаке на штаб Эммануэля Макрона. Одновременно с этим внимание специалистов ESET привлекла фишинговая рассылка с документом под названием Trump’s_Attack_on_Syria_English.docx во вложении.

Фишинговое письмо эксплуатирует тему решения Дональда Трампа о ракетном ударе по Сирии. Документ-приманка содержит копию соответствующей статьи, опубликованной 12 апреля в The California Courier.


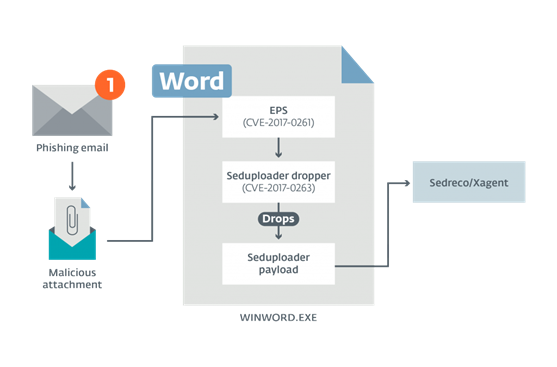
Изучив документ, в ESET установили, что он предназначен для загрузки вредоносной программы Seduploader – известного инструмента разведки из арсенала группы Sednit. С этой целью хакеры используют два эксплойта – к уязвимости удаленного выполнения кода в Microsoft Word (CVE-2017-0262) и к уязвимости локального повышения привилегий в Windows (CVE-2017-0263). Данная схема типична для Sednit – использование фишинговой рассылки с вредоносным вложением для установки инструмента первого этапа.

Новая атака подтверждает, что кибергруппа Sednit не снижает активности и не меняет привычки – известные методы, повторное использование кода из других вредоносных программ, небольшие ошибки типа опечатки в конфигурации Seduploader (shel вместо shell). Кроме того, хакеры продолжают дорабатывать инструментарий, добавляя новые встроенные функции, в частности, скриншоттер.

После предупреждения Microsoft выпустила обновление безопасности, закрывающее перечисленные уязвимости. ESET напоминает о необходимости своевременно устанавливать все патчи ПО, выпускаемые производителями, и использовать комплексные решения для безопасности.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru