



Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

О том, что в чипсете Intel Puma 6 есть некоторые проблемы, стало известно еще в конце 2016 года, когда пользователи форумов DSLReports начали массово жаловаться на свои устройства. Сначала речь шла лишь о некоторых моделях модемов Arris, но позже стало ясно, что проблема более масштабная.

Как оказалось, баг кроется в работе Intel Puma 6, и эксплуатируя проблему можно устроить на уязвимое устройство настоящую DoS-атаку, значительно урезав скорость жертвы или вообще пректив работу устройства. Пользователи обнаружили, что модемы не справляются даже с нагрузкой в несколько тысяч пакетов в секунду, и атакующий может отправлять пакеты на TCP и UDP порты жертвы, спровоцировав отказ в обсаживании (путем переполнения look-up table), пишет xakep.ru.

Так, поток обычных, небольших пакетов мощностью 200 кбит/с, распределенный между портами TCP, UDP и даже ICMP, способен заставить устройство «захлебнуться» данными. Кстати, первыми на проблему обратили внимание геймеры, так как в онлайне даже незначительное latency может повлиять на исход игры.


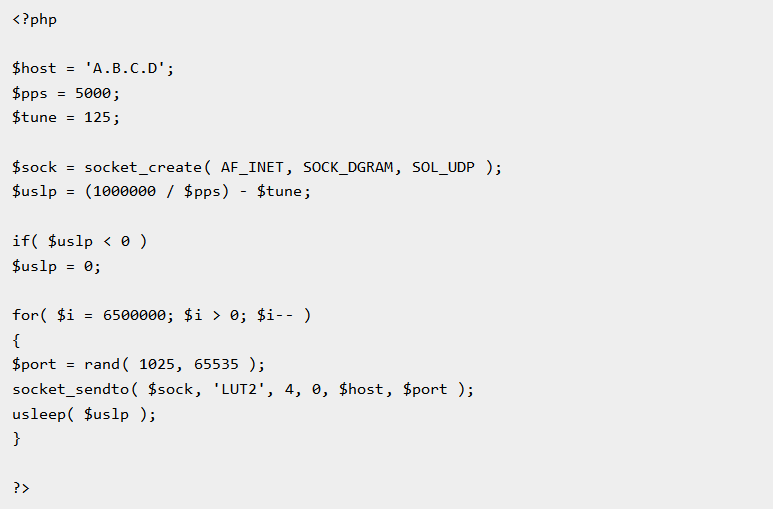
PoC-эксплоит


На форумах DSLReports сумели разобраться, что подобное поведение в частности демонстрируют устройства Arris SB6190 и Netgear CM700, и даже представили proof-of-concept эксплоит: PHP-код, который «выстреливает» в жертву 5000 UDP-пакетов в секунду, распределяя их между случайными портами. Для осуществления атаки, по сути, достаточно просто узнать IP-адрес цели. К тому же пользователи подсчитали, что устройства на базе Intel Puma 6 теряют порядка 6% пакетов IPv4 или IPv6.

На этой неделе обнаруженная пользователями проблема нашли официальное подтверждение. Так, компания Netgear предупредила своих клиентов о том, что модемы CM700 и C6300 действительно уязвимы перед DoS-атаками и пообещала в скором времени представить патч.

Судя по всему, теперь компании Intel грозит судебный иск, так как юридическая фирма Schubert Jonckheer & Kolbe уже призывает пострадавших пользователей стать участниками коллективного иска против компании.

Ниже приведен список устройств, в работе которых пользователям форумов DLSReports удалось  выявить проблемы.

  • Arris SB6190
  • Arris TG1672G
  • Arris TM1602
  • Super Hub 3 (Arris TG2492LG)
  • Hitron CGN3 / CDA / CGNV серии модемов:
  • Hitron CDA-32372
  • Hitron CDE-32372
  • Hitron CDA3-35
  • Hitron CGNV4
  • Hitron CGNM-3552
  • Hitron CGN3
  • Hitron CGNM-2250
  • Linksys CM3024
  • Linksys CM3016
  • TP-Link CR7000
  • Netgear AC1750 C6300 AC1900
  • Netgear CM700
  • Telstra Gateway Max (Netgear AC1900 / C6300)
  • Cisco DPC3848V
  • Cisco DPC3941B / DPC3941T
  • Cisco DPC3939
  • Compal CH7465-LG / Arris TG2492LG
  • Samsung Home Media Server

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru