



Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

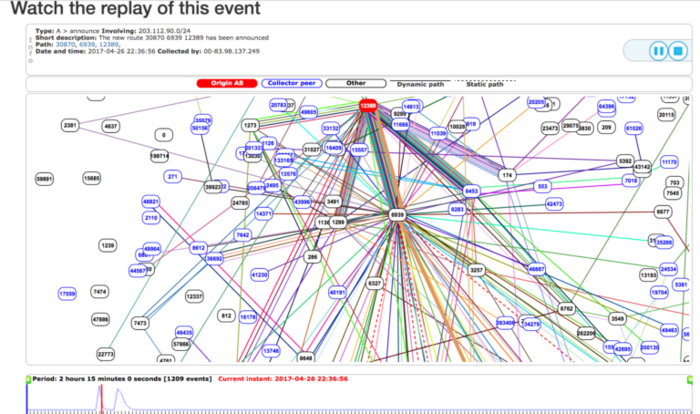
Проект BGPMon, выполняющий мониторинг изменения BGP-маршрутов, зафиксировал аномальное перенаправление значительной части трафика крупнейших финансовых сервисов, включая Visa, MasterCard и некоторых банков.

Из-за внесения изменений в анонсируемые через BGP маршруты, значитеальная часть трафика ряда финансовых сервисов начала направляться в сеть Ростелекома. Трафик перенаправлялся в течение 5-7 минут, после чего маршрутизация нормализовалась.

Аномалия была вызвана добавлением в таблицы маршрутизации Ростелекома 50 префиксов автономных систем (37 уникальных AS), среди которых были подсети ряда крупных финансовых сервисов и банков, что привело к тому, что данные автономные системы были анонсированы по BGP как находящиеся в сети Ростелекома. Подобные инциденты, вызванные ошибками персонала, возникают в глобальной Сети регулярно и будут продолжаться, пока не будут внедрены методы авторизации BGP-анонсов (сейчас любой оператор может анонсировать подсеть с фиктивными сведениями о длине маршрута и инициировать транзит через себя части трафика от ближних систем, не применяющих фильтрацию анонсов), пишет opennet.ru.

В случае Ростелекома вопросы вызывает присутствие известных финансовых сервисов в списке перенаправленных сетей (случайные утечки обычно менее избирательны) и то, что характер префиксов свидетельствует о ручном изменений таблиц маршрутизации, а не типичной утечке анонсов по цепочке "BGP - OSPF - BGP"). Тем не менее, скорее всего проблема вызвана ошибкой в конфигурации, так как проведение столько заметной и грубой атаки по перехвату трафика маловероятно.

Но даже если была совершена ошибка, настораживает сам факт интереса инженеров Ростелекома к сетям финансовых сервисов (возможно, ошибка была совершена в ходе настройки внутреннего мониторинга/зеркалирования проходящего через Ростелеком трафика для всплывших автономных систем, как в своё время заворачивание в Пакистане подсетей YouTube на null-интерфейс привело к появлению этих подсетей в BGP анонсах и стеканию трафика YouTube в Пакистан). В случае получения доступа к транзитному трафику Visa и MasterCard дешифровка почти исключена, но имеется возможность изучить характер трафика и источники запросов, что может быть использовано для проведения целевых атак на менее защищённые партнёрские компании.


Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru