



Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

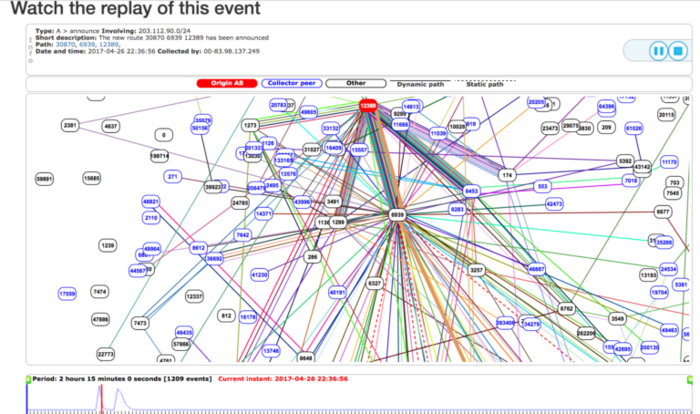
Проект BGPMon, выполняющий мониторинг изменения BGP-маршрутов, зафиксировал аномальное перенаправление значительной части трафика крупнейших финансовых сервисов, включая Visa, MasterCard и некоторых банков.

Из-за внесения изменений в анонсируемые через BGP маршруты, значитеальная часть трафика ряда финансовых сервисов начала направляться в сеть Ростелекома. Трафик перенаправлялся в течение 5-7 минут, после чего маршрутизация нормализовалась.

Аномалия была вызвана добавлением в таблицы маршрутизации Ростелекома 50 префиксов автономных систем (37 уникальных AS), среди которых были подсети ряда крупных финансовых сервисов и банков, что привело к тому, что данные автономные системы были анонсированы по BGP как находящиеся в сети Ростелекома. Подобные инциденты, вызванные ошибками персонала, возникают в глобальной Сети регулярно и будут продолжаться, пока не будут внедрены методы авторизации BGP-анонсов (сейчас любой оператор может анонсировать подсеть с фиктивными сведениями о длине маршрута и инициировать транзит через себя части трафика от ближних систем, не применяющих фильтрацию анонсов), пишет opennet.ru.

В случае Ростелекома вопросы вызывает присутствие известных финансовых сервисов в списке перенаправленных сетей (случайные утечки обычно менее избирательны) и то, что характер префиксов свидетельствует о ручном изменений таблиц маршрутизации, а не типичной утечке анонсов по цепочке "BGP - OSPF - BGP"). Тем не менее, скорее всего проблема вызвана ошибкой в конфигурации, так как проведение столько заметной и грубой атаки по перехвату трафика маловероятно.

Но даже если была совершена ошибка, настораживает сам факт интереса инженеров Ростелекома к сетям финансовых сервисов (возможно, ошибка была совершена в ходе настройки внутреннего мониторинга/зеркалирования проходящего через Ростелеком трафика для всплывших автономных систем, как в своё время заворачивание в Пакистане подсетей YouTube на null-интерфейс привело к появлению этих подсетей в BGP анонсах и стеканию трафика YouTube в Пакистан). В случае получения доступа к транзитному трафику Visa и MasterCard дешифровка почти исключена, но имеется возможность изучить характер трафика и источники запросов, что может быть использовано для проведения целевых атак на менее защищённые партнёрские компании.


Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru