



Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

Трафик Visa и MasterCard ошибочно перенаправлялся через BGP

Проект BGPMon, выполняющий мониторинг изменения BGP-маршрутов, зафиксировал аномальное перенаправление значительной части трафика крупнейших финансовых сервисов, включая Visa, MasterCard и некоторых банков.

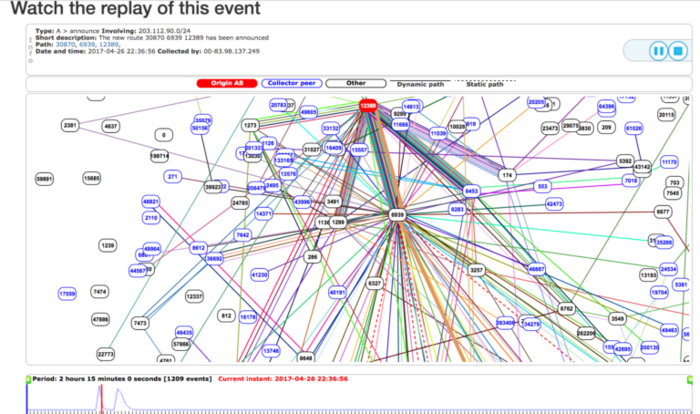
Из-за внесения изменений в анонсируемые через BGP маршруты, значитеальная часть трафика ряда финансовых сервисов начала направляться в сеть Ростелекома. Трафик перенаправлялся в течение 5-7 минут, после чего маршрутизация нормализовалась.

Аномалия была вызвана добавлением в таблицы маршрутизации Ростелекома 50 префиксов автономных систем (37 уникальных AS), среди которых были подсети ряда крупных финансовых сервисов и банков, что привело к тому, что данные автономные системы были анонсированы по BGP как находящиеся в сети Ростелекома. Подобные инциденты, вызванные ошибками персонала, возникают в глобальной Сети регулярно и будут продолжаться, пока не будут внедрены методы авторизации BGP-анонсов (сейчас любой оператор может анонсировать подсеть с фиктивными сведениями о длине маршрута и инициировать транзит через себя части трафика от ближних систем, не применяющих фильтрацию анонсов), пишет opennet.ru.

В случае Ростелекома вопросы вызывает присутствие известных финансовых сервисов в списке перенаправленных сетей (случайные утечки обычно менее избирательны) и то, что характер префиксов свидетельствует о ручном изменений таблиц маршрутизации, а не типичной утечке анонсов по цепочке "BGP - OSPF - BGP"). Тем не менее, скорее всего проблема вызвана ошибкой в конфигурации, так как проведение столько заметной и грубой атаки по перехвату трафика маловероятно.

Но даже если была совершена ошибка, настораживает сам факт интереса инженеров Ростелекома к сетям финансовых сервисов (возможно, ошибка была совершена в ходе настройки внутреннего мониторинга/зеркалирования проходящего через Ростелеком трафика для всплывших автономных систем, как в своё время заворачивание в Пакистане подсетей YouTube на null-интерфейс привело к появлению этих подсетей в BGP анонсах и стеканию трафика YouTube в Пакистан). В случае получения доступа к транзитному трафику Visa и MasterCard дешифровка почти исключена, но имеется возможность изучить характер трафика и источники запросов, что может быть использовано для проведения целевых атак на менее защищённые партнёрские компании.


Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru