



Новый зловред порабощает Интернет вещей

Новый зловред порабощает Интернет вещей

Новый зловред порабощает Интернет вещей

«Лаборатория Касперского» рассказала об активности зловреда Hajime, который в настоящее время активно заражает устройства Интернета вещей и создает из них ботнет. На данный момент под контролем Hajime находятся почти 300 тысяч гаджетов по всему миру.

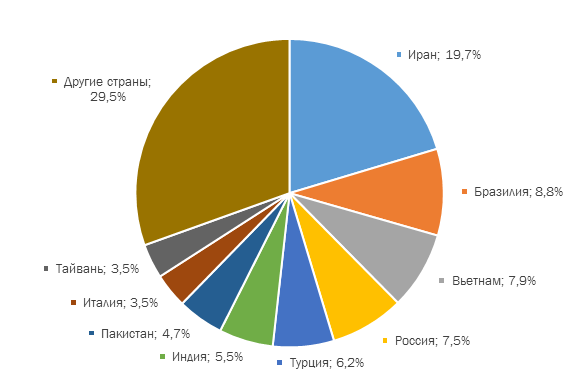
Потенциально все они готовы выполнять команды злоумышленников, однако реальная цель Hajime до сих остается неизвестной. В переводе с японского Hajime означает «начало». Первые признаки активности этого зловреда были замечены в октябре 2016 года. Наибольшее число зараженных устройств сейчас зафиксировано в Иране – около 20%. Следом идут Бразилия (9%) и Вьетнам (8%). Россия также оказалась одной из привлекательных стран для злоумышленников – 7,5% устройств ботнета расположены в России.  


Распределение зараженных Hajime устройств по странам


Исследователи отмечают, что в Hajime нет функций, позволяющих осуществлять атаки; на данный момент зловред содержит только модуль, отвечающий за его распространение. Для заражения устройств Hajime использует разные техники, но чаще отдает предпочтение брутфорс-атакам, то есть методу подбора пароля через перебирание возможных комбинаций. После успешного заражения зловред предпринимает меры для сокрытия своего присутствия на устройстве.

Hajime не слишком избирателен – он готов заразить любой гаджет, подключенный к Интернету. Однако в числе его жертв все же преобладают видеозаписывающие устройства, веб-камеры и роутеры. Примечательно, что зловред избегает некоторых сетей, среди них, в частности, сети General Electric, Hewlett-Packard, почтовой службы США и Министерства обороны США.

«Самая большая интрига Hajime – это его цель. Ботнет быстро растет, а для чего до сих пор неизвестно. Мы не заметили присутствия Hajime в каких-либо атаках или другой вредоносной активности. Тем не менее не стоит недооценивать угрозу. Мы рекомендуем всем владельцам устройств Интернета вещей сменить пароли на гаджетах, при этом выбирать сложные комбинации, которые нелегко угадать, а также по возможности обновить ПО от производителя», – отметил Константин Зыков, старший аналитик «Лаборатории Касперского».

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru