



Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

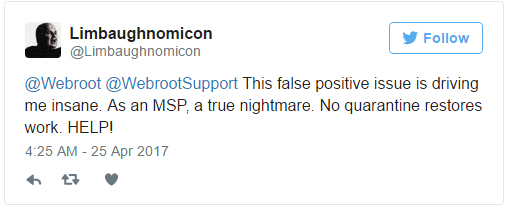
Обновление, выпущенное Webroot, считает вредоносными легитимные файлы и сайты. Многие клиенты обратились в социальные сети и форум Webroot, чтобы пожаловаться на то, что обновление вызвало серьезные проблемы в их организациях. Судя по сообщениям, пострадали сотни и даже тысячи пользователей.

В результате обновления Webroot детектировал легитимные файлы Windows, включая файлы, подписанные Microsoft, как W32.Trojan.Gen. Пользователи также сообщили, что файлы, связанные с некоторыми из их собственных приложений, были помечены как вредоносные и помещены в карантин.

Это обновление также блокировало доступ к Facebook и помечало его как фишинговый.

«Webroot не был взломан и клиенты не подвергаются риску. Локальные вредоносные файлы идентифицируются и блокируются в штатном режиме» - пишет на форуме Webroot.

Компания предоставила временное решение для клиентов малого бизнеса, но для поставщиков управляемых услуг (MSP) его нет до сих пор. Также было выпущено исправление для того, чтобы устранить проблему с Facebook.

«Мы понимаем, что для MSP потребуется другое решение. В настоящее время мы работаем над ним» - говорят в Webroot.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru