



Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

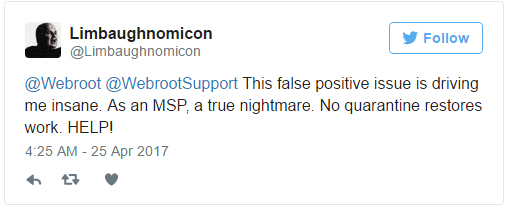
Обновление, выпущенное Webroot, считает вредоносными легитимные файлы и сайты. Многие клиенты обратились в социальные сети и форум Webroot, чтобы пожаловаться на то, что обновление вызвало серьезные проблемы в их организациях. Судя по сообщениям, пострадали сотни и даже тысячи пользователей.

В результате обновления Webroot детектировал легитимные файлы Windows, включая файлы, подписанные Microsoft, как W32.Trojan.Gen. Пользователи также сообщили, что файлы, связанные с некоторыми из их собственных приложений, были помечены как вредоносные и помещены в карантин.

Это обновление также блокировало доступ к Facebook и помечало его как фишинговый.

«Webroot не был взломан и клиенты не подвергаются риску. Локальные вредоносные файлы идентифицируются и блокируются в штатном режиме» - пишет на форуме Webroot.

Компания предоставила временное решение для клиентов малого бизнеса, но для поставщиков управляемых услуг (MSP) его нет до сих пор. Также было выпущено исправление для того, чтобы устранить проблему с Facebook.

«Мы понимаем, что для MSP потребуется другое решение. В настоящее время мы работаем над ним» - говорят в Webroot.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru