



Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

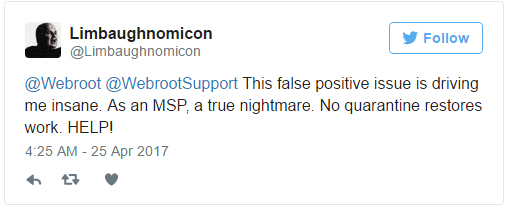
Обновление, выпущенное Webroot, считает вредоносными легитимные файлы и сайты. Многие клиенты обратились в социальные сети и форум Webroot, чтобы пожаловаться на то, что обновление вызвало серьезные проблемы в их организациях. Судя по сообщениям, пострадали сотни и даже тысячи пользователей.

В результате обновления Webroot детектировал легитимные файлы Windows, включая файлы, подписанные Microsoft, как W32.Trojan.Gen. Пользователи также сообщили, что файлы, связанные с некоторыми из их собственных приложений, были помечены как вредоносные и помещены в карантин.

Это обновление также блокировало доступ к Facebook и помечало его как фишинговый.

«Webroot не был взломан и клиенты не подвергаются риску. Локальные вредоносные файлы идентифицируются и блокируются в штатном режиме» - пишет на форуме Webroot.

Компания предоставила временное решение для клиентов малого бизнеса, но для поставщиков управляемых услуг (MSP) его нет до сих пор. Также было выпущено исправление для того, чтобы устранить проблему с Facebook.

«Мы понимаем, что для MSP потребуется другое решение. В настоящее время мы работаем над ним» - говорят в Webroot.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru