



Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

Webroot детектирует файлы Windows и Facebook как вредоносные

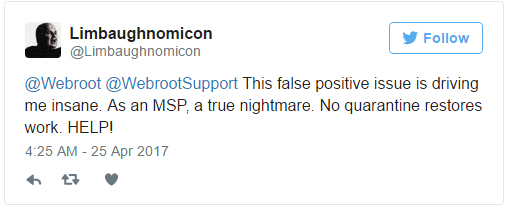
Обновление, выпущенное Webroot, считает вредоносными легитимные файлы и сайты. Многие клиенты обратились в социальные сети и форум Webroot, чтобы пожаловаться на то, что обновление вызвало серьезные проблемы в их организациях. Судя по сообщениям, пострадали сотни и даже тысячи пользователей.

В результате обновления Webroot детектировал легитимные файлы Windows, включая файлы, подписанные Microsoft, как W32.Trojan.Gen. Пользователи также сообщили, что файлы, связанные с некоторыми из их собственных приложений, были помечены как вредоносные и помещены в карантин.

Это обновление также блокировало доступ к Facebook и помечало его как фишинговый.

«Webroot не был взломан и клиенты не подвергаются риску. Локальные вредоносные файлы идентифицируются и блокируются в штатном режиме» - пишет на форуме Webroot.

Компания предоставила временное решение для клиентов малого бизнеса, но для поставщиков управляемых услуг (MSP) его нет до сих пор. Также было выпущено исправление для того, чтобы устранить проблему с Facebook.

«Мы понимаем, что для MSP потребуется другое решение. В настоящее время мы работаем над ним» - говорят в Webroot.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru