



Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Специалисты ESET обнаружили на Google Play новые опасные приложения. Программы специализируются на краже данных аккаунтов PayPal и Paxful и действуют при помощи социальной инженерии. 

Первое вредоносное приложение – Boost Views – продвигалось в Google Play как инструмент для заработка на YouTube. После запуска приложения пользователю предлагалось выбрать одну из двух функций: смотреть видео с YouTube, получая за это «зарплату», или увеличить число просмотров собственного канала. Программу скачали до 100 000 раз.


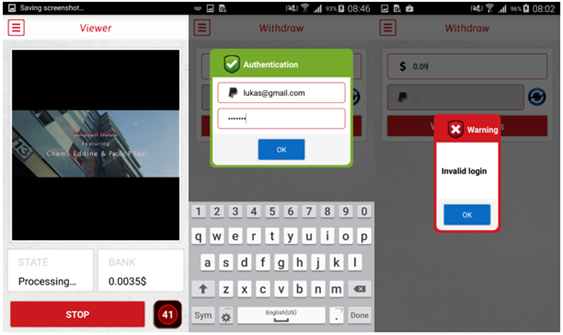
Для просмотра видео с YouTube в приложение встроен видеоплеер Viewer. Стоимость услуг пользователей оценивается в 0,0001–0,0005 долларов в минуту (такие расценки действовали во время исследования), заработанная сумма отображается в окне под плеером.  

Накопив 0,09 доллара, исследователи попытались перевести их на PayPal – для этого в приложении предусмотрена специальная форма авторизации. Получить «зарплату» не удалось – после ввода логина и пароля приложение выдавало сообщение об ошибке, в то время как учетные данные PayPal отправлялись на удаленный сервер разработчиков.  

Менее востребованная функция приложения – увеличить трафик YouTube-канала пользователя. Стоимость услуги начинается от 3,29 долларов, чтобы оплатить ее, нужно ввести данные банковской карты – эта информация также поступит в распоряжение разработчиков. 

Второе приложение – PaxVendor – использовало популярность биткоин-обменника Paxful. Программа собирала логины и пароли от этого сервиса при помощи фальшивого экрана авторизации и не имела других функций. 

После ввода учетных данных пользователь увидит сообщение об ошибке, тем временем, операторы PaxVendor смогут войти в скомпрометированный аккаунт. В ходе исследования ESET была зафиксирована попытка входа в тестовый аккаунт Paxful с территории Украины.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru